Di era serangan siber yang semakin masif, memiliki firewall saja tidak lagi cukup. Administrator sistem membutuhkan visibilitas secara real-time terhadap setiap aktivitas mencurigakan yang terjadi di infrastruktur agar dapat merespons insiden sebelum berkembang menjadi ancaman yang lebih serius.
Namun, tantangan terbesar bukan hanya mendeteksi serangan, melainkan memahami ribuan alert dan log yang dihasilkan setiap hari. Membaca log satu per satu tentu tidak efisien, terutama ketika harus menangani banyak server secara bersamaan.
Untuk mengatasi hal tersebut, saya membangun sebuah AI-Powered Security Monitoring Platform yang memanfaatkan Wazuh, ModSecurity Web Application Firewall (WAF), REST API, dan Artificial Intelligence (AI).
Berbeda dengan implementasi monitoring pada umumnya, sistem ini menggunakan AI Monitoring Server yang berada di lokasi terpisah (public cloud/VPS). Server tersebut secara berkala mengambil data keamanan melalui REST API yang diamankan menggunakan API Key dari Aplikasi yang dibangun yang berada di Server Wazuh Agent dan Wazuh Manager, kemudian AI menganalisis seluruh event sebelum mengirimkan notifikasi ke Telegram.
Hasilnya, dalam hitungan detik setelah sebuah serangan terjadi, administrator tidak hanya menerima notifikasi, tetapi juga memperoleh ringkasan analisis AI yang menjelaskan jenis serangan, tingkat risiko, alamat IP penyerang, payload, serta rekomendasi penanganan.
Mengapa Real-Time Alert Penting?
Masih banyak administrator yang baru mengetahui adanya serangan setelah membuka log beberapa jam, bahkan beberapa hari kemudian. Padahal, pada saat log tersebut diperiksa, penyerang mungkin sudah berhasil melakukan eksploitasi atau bahkan memperoleh akses ke sistem.
Beberapa contoh serangan yang sering terjadi antara lain:
- Brute Force, yang dapat menghasilkan ribuan percobaan login hanya dalam beberapa menit.
- SQL Injection, dengan puluhan hingga ratusan variasi payload yang dikirim secara otomatis.
- Cross Site Scripting (XSS) dan Directory Traversal, yang umumnya dijalankan menggunakan vulnerability scanner.
- Bot Internet, yang terus melakukan probing terhadap port dan layanan yang terbuka.
Semakin cepat aktivitas tersebut diketahui dan dianalisis, semakin besar peluang administrator untuk melakukan mitigasi sebelum menimbulkan dampak yang lebih besar.
Arsitektur yang Digunakan
Implementasi yang saya bangun menggunakan arsitektur terdistribusi, di mana proses pengumpulan log, analisis AI, dan pengiriman notifikasi dipisahkan menjadi beberapa komponen agar lebih aman, mudah dikembangkan, dan tidak membebani server produksi.
                         Internet

                +-----------------------------------+
                |        Server A                      |
                | AI Security Monitoring  |
                | AI Analysis Engine           |
                | Correlation Engine         |
                | Telegram Notification   |
                +------------+----------------------+
                                   |
                   HTTPS REST API + API Key
                                   |
                     Public IP Infrastruktur
                                   |
                +------------+---------------------+
                |                                              |
        Port Forward 443          Port Forward 8080
                |                                              |
                ▼                                           ▼
     Server B (Wazuh Agent API)   Server C (Wazuh Manager API)
Pada arsitektur ini, Server A berperan sebagai pusat analisis keamanan berbasis AI. Server ini tidak berada di jaringan yang sama dengan server produksi, melainkan ditempatkan pada lokasi yang berbeda dan hanya berkomunikasi melalui REST API menggunakan API Key.
Server A secara berkala mengambil event keamanan dari Server Wazuh Agent dan Wazuh Manager, kemudian AI melakukan korelasi, klasifikasi ancaman, penyusunan ringkasan insiden, serta pemberian rekomendasi mitigasi. Setelah proses analisis selesai, hasilnya dikirimkan kepada administrator melalui Telegram secara real-time.
Pendekatan ini memungkinkan sistem monitoring berkembang menjadi sebuah AI Security Operations Center (AI-SOC) yang mampu memantau banyak server dari satu pusat analisis tanpa menambah beban pada server produksi.
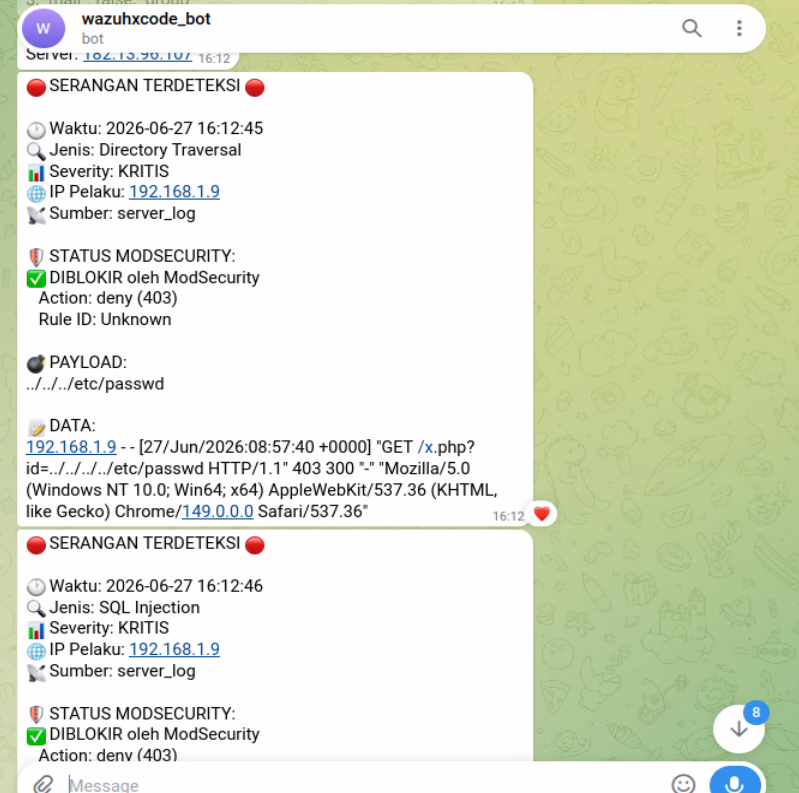
Telegram Bot (Serangan dilakukan di PC di jaringan lokal atau di jaringan yang sama untuk sebagai contoh)
1. Directory Traversal
Pada contoh pertama terlihat adanya percobaan membaca file sensitif Linux:
../../../../etc/passwd
Payload seperti ini biasanya digunakan untuk mencoba membaca file penting di server.
Status pada notifikasi menunjukkan:
DIBLOKIR oleh ModSecurity
HTTP 403
Artinya WAF berhasil menghentikan permintaan tersebut sebelum mencapai aplikasi.
SQL Injection
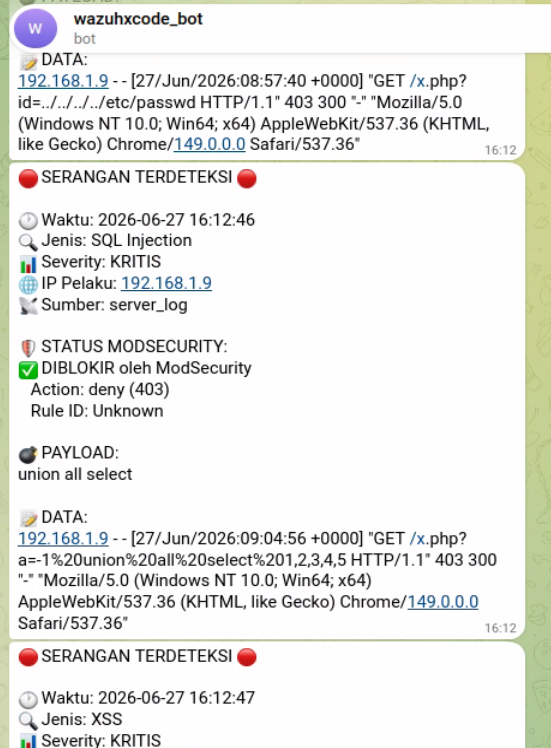
Percobaan berikutnya menggunakan payload:
union all select
Teknik ini merupakan salah satu payload SQL Injection klasik yang digunakan untuk mengambil data dari database.
Pada log terlihat:
Action: deny (403)
Sehingga serangan berhasil dihentikan oleh ModSecurity sebelum diproses aplikasi.
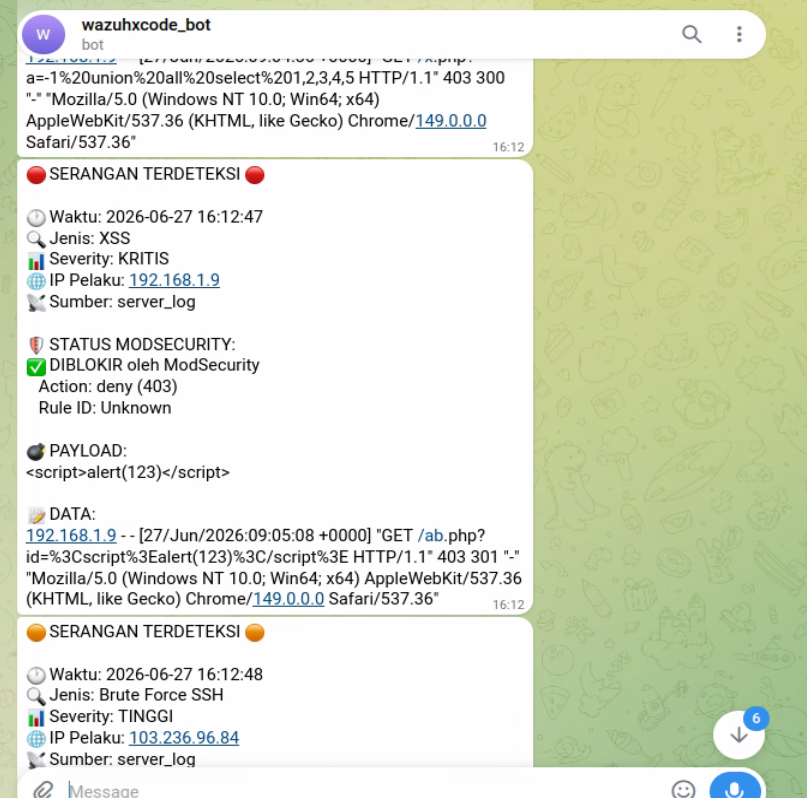
Cross Site Scripting (XSS)
Serangan berikut mencoba mengirimkan payload:
<script>alert(123)</script>
Apabila aplikasi tidak memiliki validasi input yang baik, payload seperti ini dapat dijalankan di browser korban.
Untungnya pada contoh ini:
HTTP 403
menunjukkan ModSecurity berhasil memblokir request tersebut.
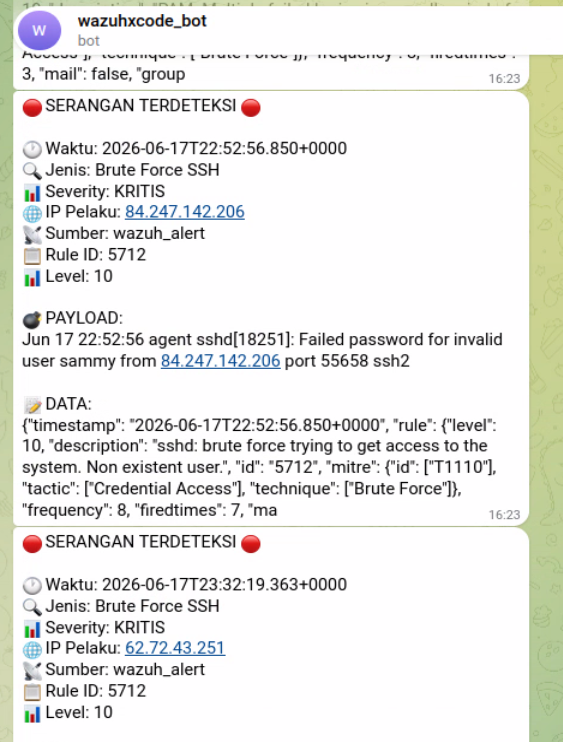
SSH Brute Force
Tidak semua serangan berasal dari web.
Pada contoh berikut terlihat adanya percobaan login SSH menggunakan username yang tidak valid.
Contoh log:
Failed password for invalid user
atau
Connection closed by invalid user ubuntu
Jenis serangan seperti ini sangat umum ditemukan pada server yang memiliki port SSH terbuka ke internet.
Pada implementasi saya, Wazuh mengklasifikasikan serangan ini sebagai:
Severity : KRITIS
Rule ID  : 5712
Level    : 10
sehingga langsung dikirimkan ke Telegram.
Oleh Master Kurniawan – https://xcode.co.id | https://hackerbootcamp.asia
untuk Membangun Carolina AI Monitoring: AI-Powered Security Monitoring Berbasis Wazuh SIEM, Wazuh Agent, REST API, ModSecurity Web Application Firewall (WAF), dan Notifikasi Telegram Real-Time ini apakah di adakan webinar nya pak?