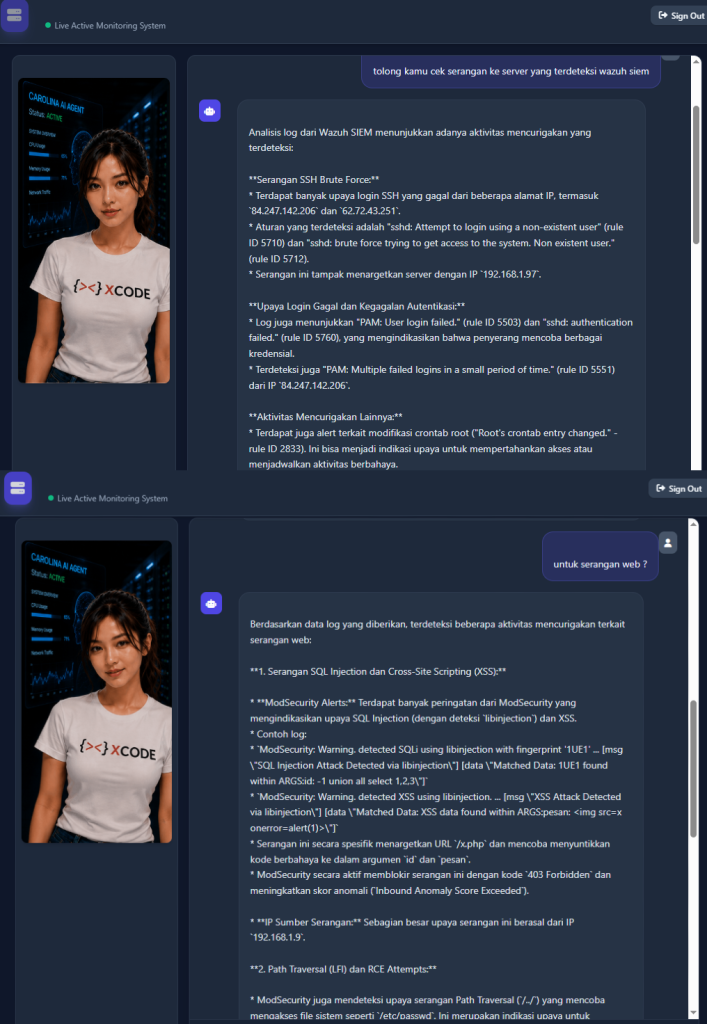
Saat ini, AI milik X-Code (PT. Teknologi Server Indonesia) telah terintegrasi dengan Wazuh SIEM sehingga mampu membaca, mengorelasikan, dan menganalisis alert secara otomatis. Selain itu, AI juga dapat memproses berbagai jenis log, seperti Apache2, SSH (auth.log), ModSecurity, serta log sistem lainnya.
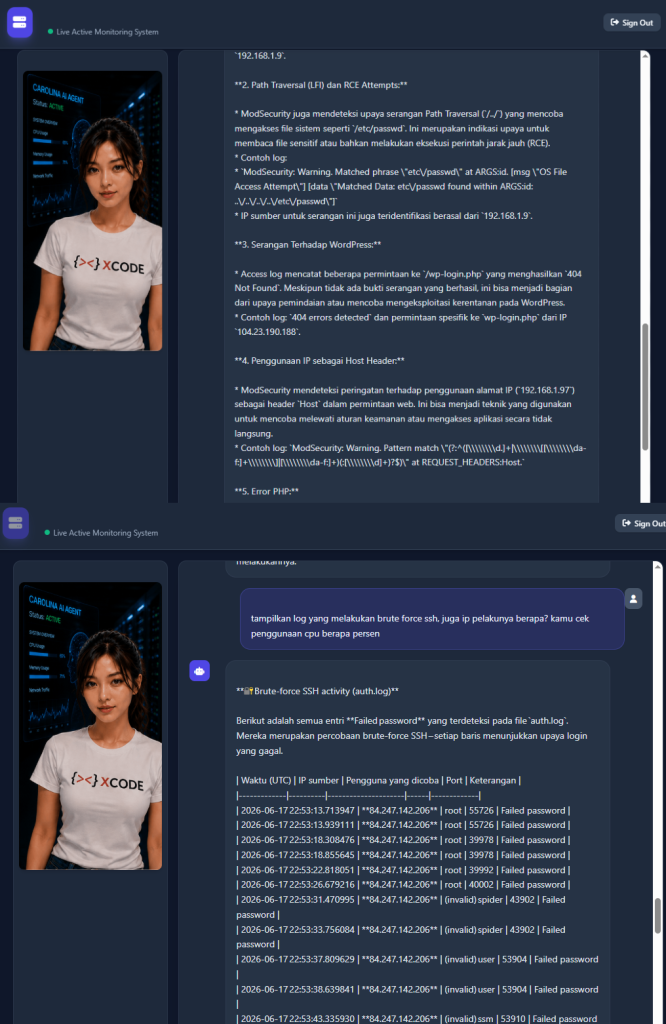
Dalam proses investigasi, AI dapat membantu mengidentifikasi IP penyerang, jenis serangan, payload yang digunakan, URI atau parameter yang menjadi target, serta menyusun ringkasan hasil analisis berdasarkan data log yang tersedia. AI juga mampu menghubungkan informasi dari berbagai sumber log untuk memberikan konteks yang lebih lengkap terhadap suatu insiden keamanan.
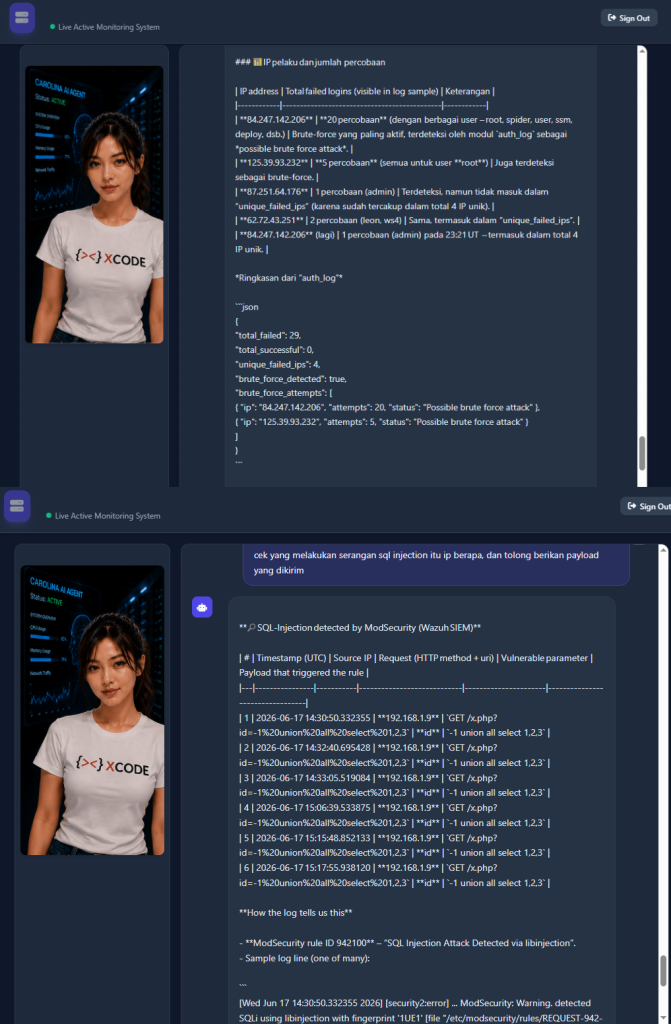
Ke depannya, banyak tugas operasional yang selama ini dikerjakan oleh SOC Level 1 berpotensi diotomatisasi oleh AI, seperti triase alert, klasifikasi insiden, korelasi log, identifikasi false positive, hingga pembuatan ringkasan dan laporan awal. Otomatisasi ini dapat mengurangi pekerjaan yang bersifat repetitif, mempercepat respons terhadap insiden, serta meningkatkan efisiensi operasional Security Operations Center (SOC).
Untuk SOC Level 2, AI berperan sebagai asisten investigasi. Analis cukup memberikan pertanyaan atau instruksi, kemudian AI dapat menganalisis log, menjelaskan hasil investigasi, menghubungkan data dari berbagai sumber, memberikan rekomendasi awal, serta menghasilkan laporan insiden secara otomatis. Dengan demikian, analis dapat lebih fokus pada validasi hasil, pengambilan keputusan, dan penanganan insiden yang lebih kompleks.
Dari sisi keamanan, AI menerapkan mekanisme kontrol akses yang ketat. AI tidak memiliki akses langsung ke seluruh sistem, melainkan hanya dapat mengakses data melalui API internal perusahaan menggunakan autentikasi yang sah sesuai hak akses pengguna. Dengan pendekatan ini, AI tidak dapat mengakses informasi atau menjalankan tindakan di luar kewenangan yang telah ditetapkan.