Keamanan sebuah web server sering kali diuji oleh serangan tersembunyi yang bergerak di bawah radar. Ketika seorang peretas berhasil mengeksploitasi celah keamanan aplikasi (seperti RCE atau file upload), mereka umumnya akan beroperasi menggunakan identitas pengguna web server standar, yaitu www-data.
Untuk menghadapi ancaman ini, mengandalkan pengecekan manual tentu sangat berisiko. Kita memerlukan sistem pertahanan berlapis yang bekerja secara otomatis. Artikel ini akan membahas bagaimana membangun AI Agen Pemantau Mandiri (Rule-Based AI Engine) yang ringan untuk mengawasi dua lini pertahanan sekaligus: Aktivitas Perintah Sistem dan Keberadaan Berkas Berbahaya, lalu melaporkannya secara instan ke Telegram.
Lini Pertahanan 1: Analisis Perilaku Perintah Ceroboh (Command Behavior)
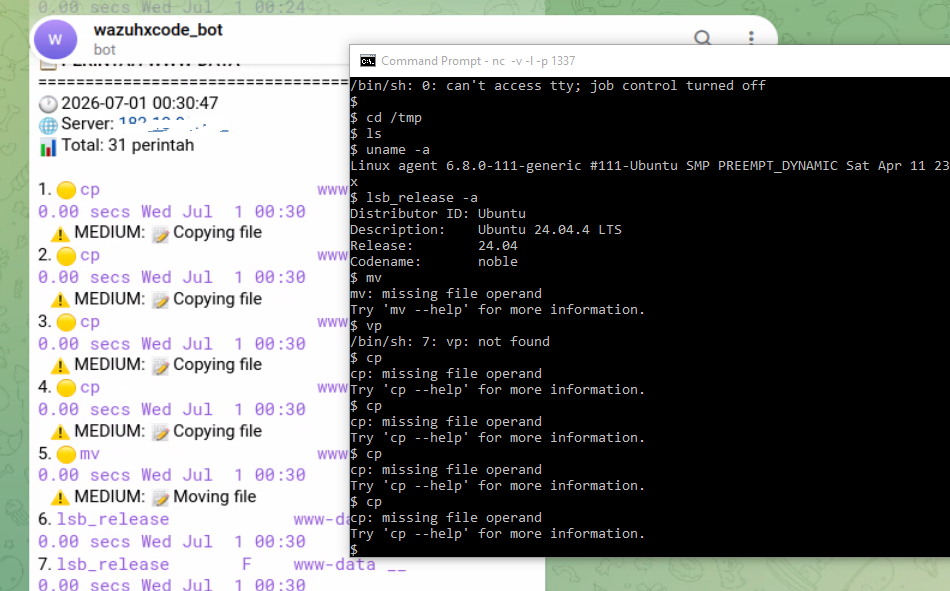
Secara normal, pengguna sistem seperti www-data tidak pernah melakukan aktivitas interaktif seperti mengintip versi OS, memindahkan berkas, atau mencoba membuka koneksi luar (reverse shell). Jika hal itu terjadi, hampir bisa dipastikan ada pihak asing yang sedang mengendalikan server Anda.
Sistem cerdas yang kita bangun bertugas membedah setiap teks perintah yang dieksekusi secara real-time. Menggunakan metode pencocokan pola (pattern recognition), agen ini akan langsung mengklasifikasikan tingkat bahaya dari tindakan tersebut.
Sebagai contoh, jika penyusup mencoba melakukan pengintaian sistem atau menduplikasi file, AI agen akan langsung menyaring log tersebut, menentukan Severity Level-nya (Low, Medium, High, atau Critical), dan mengirimkannya ke Telegram admin.
Lini Pertahanan 2: Pemindaian Integritas Berkas (Malware Scanning)
Mengetahui apa yang diketik oleh peretas saja tidak cukup. Kita juga harus tahu apa yang mereka tinggalkan di dalam server. Sering kali, setelah berhasil masuk, penyusup akan menanam webshell, backdoor, atau Trojan agar mereka bisa kembali kapan saja.
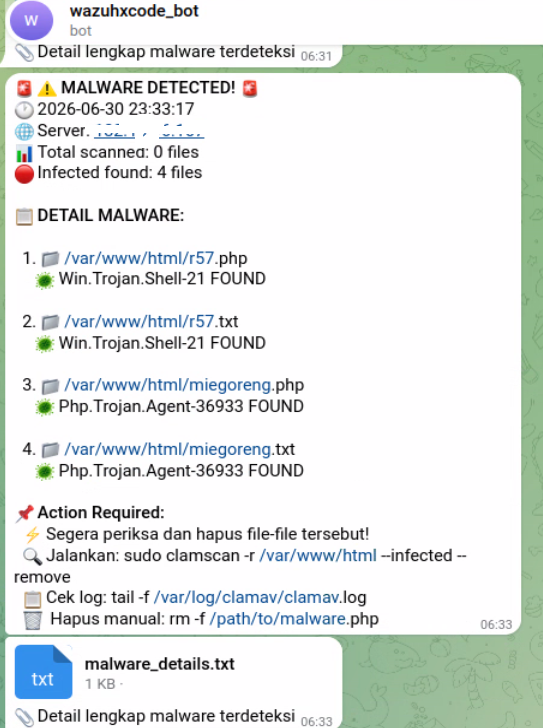
Di sinilah lini pertahanan kedua bekerja. Agen otomatisasi kita akan memerintahkan mesin pemindai lokal untuk memeriksa direktori web secara berkala atau secara otomatis saat dipicu oleh aktivitas mencurigakan.
- Penyaringan Log Otomatis: Daripada mengirimkan ribuan baris laporan pemindaian yang bersih dan membosankan, agen ini cukup pintar untuk melakukan parsing teks.
- Ekstraksi Data Akurat: Hanya berkas yang positif terinfeksi yang akan diambil datanya, lengkap dengan jalur lokasi (file path) serta jenis signature malware-nya.
- Rekomendasi Mitigasi: Pesan yang dikirimkan ke Telegram juga dibekali dengan instruksi taktis, seperti perintah cepat untuk menghapus berkas berbahaya secara aman atau memeriksa log lanjutan.
Cara Kerja Alur Pertahanan Dua Arah
Kedua sistem ini bekerja secara harmonis di latar belakang server tanpa membebani performa (low resource computing). Alur kerjanya dapat dijabarkan sebagai berikut:
                                 ┌──────────────────────────────┐
                                 │   AKTIVITAS DI WEB SERVER                       │
                                 └──────────────┬───────────────┘
                                                                        │
         ┌───────────────────────┴───────────────────────┐
         ▼ (Analisis Perintah)                                                                                       ▼ (Pemeriksaan Berkas)
 ┌───────────────┐                                                                     ┌───────────────┐
 │  Audit Log                  │                                                                      │           Scan Engine    │
 └───────┬───────┘                                                                     └───────┬───────┘
                      │                                                                                                               │
                      └───────────────┬──────────────────────────┘
                                                                ▼
                       ┌───────────────────────┐
                       │ AI Rule-Based Engine                  │ ◄── (Penyaringan & Klasifikasi)
                       └───────────┬───────────┘
                                                      │
                                                      ▼
                       ┌───────────────────────┐
                       │   Telegram Bot API                       │
                       └───────────┬───────────┘
                                                      │
                                                      ▼
                       ┌───────────────────────┐
                       │ NOTIFIKASI REAL-TIME               │ ◄── (Diterima di HP Admin)
                       └───────────────────────┘
Kesimpulan
Keamanan server yang tangguh tidak harus selalu mahal. Dengan memanfaatkan program seperti antivirus dan acct, juga logika otomatisasi, dan integrasi bot Telegram, Anda sudah bisa memiliki sistem pemantauan berlapis yang cerdas.
Sistem ini memastikan Anda selalu menjadi orang pertama yang tahu ketika server mengalami anomali, memberikan Anda waktu berharga untuk melakukan mitigasi sebelum kerusakan yang lebih parah terjadi.
Salam dunia keamanan siber
Master Kurniawan – https://xcode.co.id