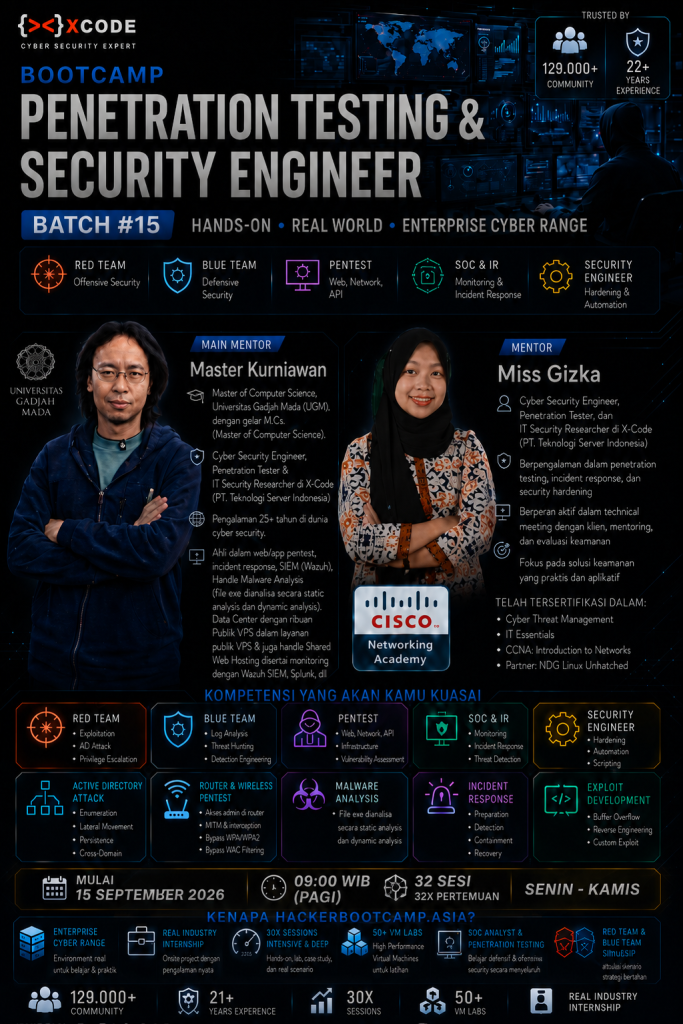
Di industri cybersecurity, kualitas pelatihan sering kali identik dengan biaya yang tinggi. Materi yang mendalam membutuhkan mentor berpengalaman, praktik membutuhkan laboratorium, dan simulasi enterprise membutuhkan infrastruktur yang tidak sedikit. Semakin lengkap fasilitas yang diberikan, semakin besar pula biaya yang harus ditanggung penyelenggara. Hackerbootcamp.asia mengambil pendekatan yang berbeda: bukan mengurangi kualitas untuk mendapatkan harga murah, tetapi membangun teknologi, infrastruktur, SDM, dan sistem operasional secara efisien agar kualitas tinggi tetap dapat diberikan dengan biaya yang terjangkau.
Hackerbootcamp.asia bukan sekadar tempat belajar teori cybersecurity. Peserta mempelajari ethical hacking, penetration testing, Red Team, Blue Team, SOC, network security, web security, API security, Linux dan Windows security, Active Directory, privilege escalation, exploit development, malware analysis, reverse engineering, SIEM, incident response, secure coding, WAF, wireless security, cloud security, hingga AI dalam cybersecurity. Materinya dirancang dari fundamental hingga skenario advanced sehingga peserta tidak hanya belajar menggunakan tools, tetapi memahami methodology, proses assessment, attack chain, detection, mitigation, dan cara bekerja sebagai security professional.
Pada sisi offensive security, peserta menghadapi berbagai materi seperti XSS, LFI, RFI, SQL Injection, Command Injection, CSRF, SSRF, Clickjacking, IDOR, authentication/session attack, JWT, API security, WAF bypass, CMS exploitation, server exploitation, privilege escalation, wireless security, hingga exploit development. Pembelajaran kemudian berkembang menuju skenario yang lebih kompleks seperti exploit chaining, network pivoting, lateral movement, container escape, dan Active Directory attack chain.
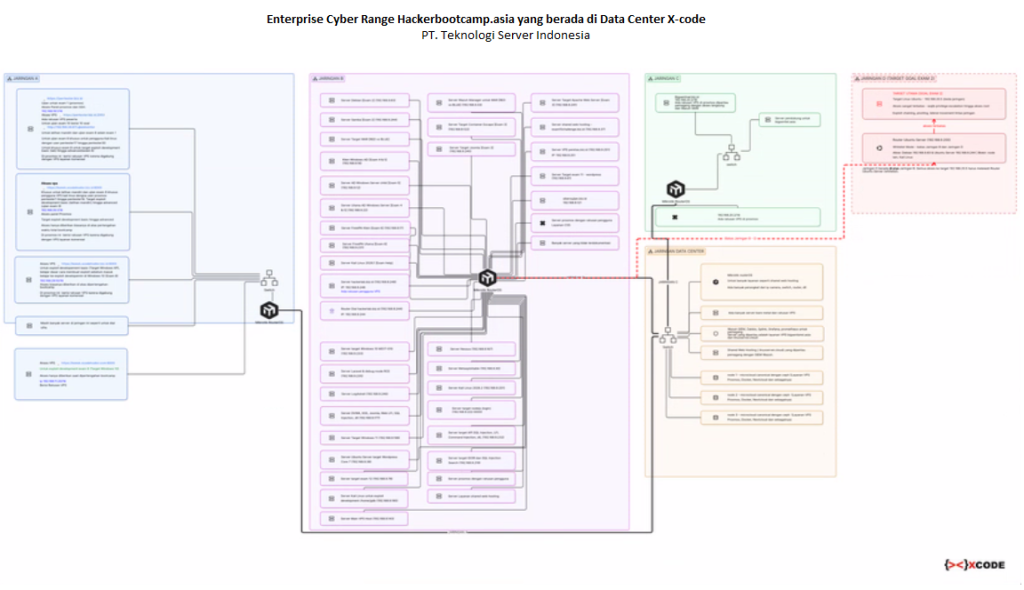
Peserta kemudian masuk ke Enterprise Cyber Range, bukan sekadar satu vulnerable machine. Mereka dapat menghadapi environment yang terdiri dari beberapa sistem dan jaringan yang saling terhubung, dengan skenario initial access, foothold, exploit chaining, pivoting, lateral movement, privilege escalation, internal enumeration, serta Red Team vs Blue Team. Dengan demikian, peserta belajar melihat cybersecurity sebagai persoalan infrastruktur dan ekosistem, bukan hanya persoalan satu aplikasi atau satu server.
Dari sisi defensive security, peserta juga mempelajari Wazuh SIEM, log analysis, threat detection, incident response, WAF, hardening, audit, monitoring, dan security engineering. Artinya, setelah belajar bagaimana melakukan serangan secara ethical, peserta juga memahami bagaimana serangan tersebut dapat terlihat dari sisi defender dan bagaimana sistem dapat diperkuat.
Materi bahkan masuk ke reverse engineering, malware analysis, binary exploitation, dan exploit development. Peserta tidak berhenti pada penggunaan vulnerability scanner, tetapi diperkenalkan pada cara memahami program, binary, memory, vulnerability, serta proses analisis dan eksploitasi dalam lingkungan laboratorium yang terkontrol. Ini memberikan kedalaman yang lebih jauh dibandingkan training yang hanya berorientasi pada penggunaan tools.
Kurikulum dari Fundamental hingga Enterprise Cybersecurity
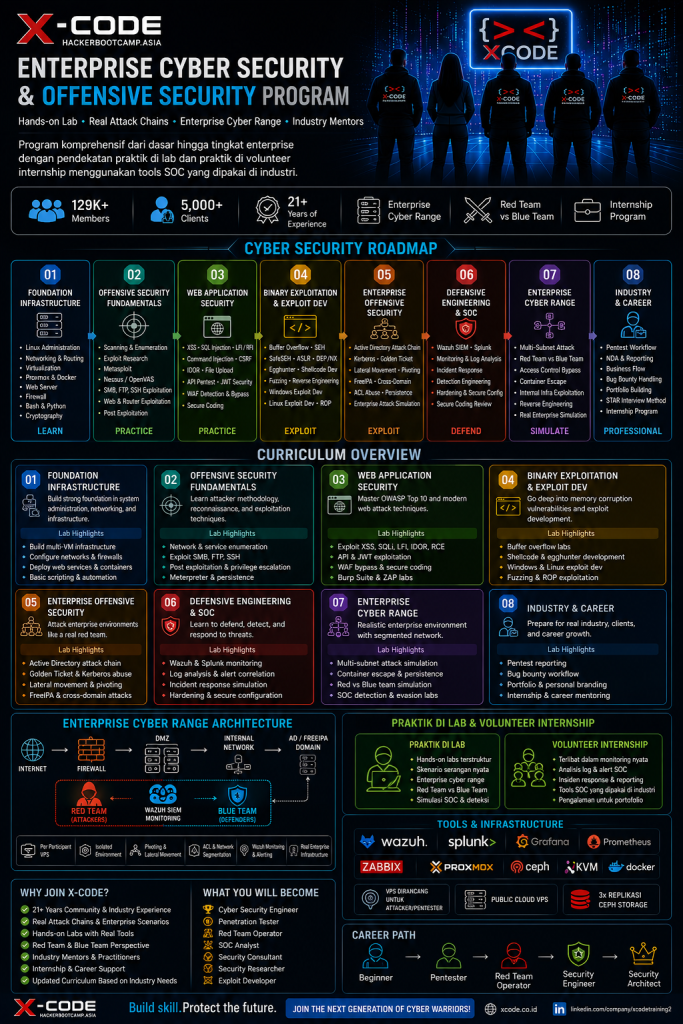
Kurikulum Hackerbootcamp.asia disusun sebagai roadmap bertahap dari Foundation Infrastructure hingga Industry & Career. Peserta tidak langsung diarahkan pada eksploitasi, tetapi terlebih dahulu membangun fondasi Linux administration, networking, routing, virtualization, Docker, web server, firewall, basic cryptography, scripting, dan automation. Setelah itu peserta masuk ke Offensive Security Fundamentals yang mencakup scanning dan enumeration, exploit research, Metasploit, Nmap, SMB, FTP, SSH exploitation, web dan router exploitation, hingga post-exploitation.
Pada Web Application Security, peserta mempelajari berbagai teknik pengujian aplikasi modern, termasuk XSS, SQL Injection, LFI/RFI, Command Injection, IDOR, file upload, JWT, API security, WAF detection dan bypass, serta secure coding. Praktik juga menggunakan tooling yang relevan seperti Burp Suite dan OWASP ZAP, sehingga peserta tidak hanya memahami konsep vulnerability, tetapi terbiasa melakukan proses assessment secara langsung.
Pembelajaran kemudian berkembang ke Binary Exploitation & Exploit Development, dengan materi seperti buffer overflow, shellcode, SEH, ASLR, NX/DEP, sigreturn, Windows dan Linux exploit development, fuzzing, serta Return-Oriented Programming (ROP). Pada tahap Enterprise Offensive Security, peserta masuk ke skenario Active Directory attack chain, Kerberos, Golden Ticket, Lateral Movement, FreeIPA dan cross-domain attack, ACL abuse, persistence, serta simulasi serangan terhadap environment enterprise.
Dari sisi pertahanan, peserta mempelajari Defensive Engineering & SOC menggunakan teknologi seperti Wazuh dan Splunk, termasuk monitoring, log analysis, alert correlation, incident response simulation, hardening, dan secure configuration. Dengan demikian, peserta tidak hanya memahami bagaimana melakukan serangan, tetapi juga bagaimana aktivitas serangan tersebut dimonitor, dianalisis, dideteksi, dan ditangani oleh defender.
Seluruh kemampuan tersebut kemudian dipertemukan dalam Enterprise Cyber Range. Peserta menghadapi multi-subnet attack simulation, Red Team vs Blue Team, container escape dan persistence, access-control bypass, serta internal infrastructure exploitation. Environment dirancang agar peserta dapat memahami hubungan antara satu sistem dengan sistem lainnya dan bagaimana sebuah serangan dapat berkembang dari initial access menjadi exploitation, pivoting, lateral movement, hingga privilege escalation.
Bukan Sekadar Virtual Console
Salah satu aspek yang membuat pengalaman lab berbeda adalah cara peserta berinteraksi dengan environment. Peserta tidak hanya bergantung pada virtual console melalui browser. Untuk environment yang memang mendukungnya, akses dapat dilakukan melalui SSH dan SSH tunneling, sehingga peserta dapat bekerja dari workstation mereka sendiri.
Dengan pendekatan tersebut, peserta dapat menggunakan browser di laptop sendiri, Burp Suite, scanner, scripting tools, SSH, proxy, ProxyChains, dan berbagai tools ethical hacking lainnya terhadap target yang memang disediakan dan diotorisasi untuk pembelajaran.
Ini membuat pengalaman praktik lebih dekat dengan workflow seorang penetration tester sebenarnya. Peserta tidak hanya belajar “menekan tombol pada platform lab”, tetapi belajar mengatur workstation, koneksi, proxy, tunnel, tools, reconnaissance, exploitation, hingga dokumentasi hasil assessment.
Data Center, Cloud, dan 25 Bare-Metal Server
Di balik semua itu terdapat infrastruktur yang menjadi salah satu sumber efisiensi. X-Code membangun data center dengan 25 bare-metal server sebagai fondasi infrastructure ecosystem. Infrastruktur tersebut dimanfaatkan untuk cloud, VPS, laboratory, cyber range, monitoring, dan berbagai kebutuhan teknologi lainnya.
Virtualisasi dan cloud kemudian digunakan untuk memaksimalkan utilisasi resource. Teknologi open source dan infrastructure engineering memungkinkan sistem dikembangkan sesuai kebutuhan sendiri, bukan sekadar menggunakan layanan pihak ketiga dalam bentuk standar.
Yang menjadi pembeda bukan hanya memiliki server, tetapi kemampuan untuk membuat server tersebut bekerja secara efisien.
Automation yang Dibangun Sendiri
Salah satu kunci efisiensi adalah automation yang dibangun dan dikembangkan sendiri, dengan memanfaatkan teknologi open source. Provisioning environment, konfigurasi, pengelolaan laboratory, reset, dan berbagai proses operasional dapat dibuat semakin otomatis.
Dengan demikian, ketika jumlah peserta bertambah, tidak semua pekerjaan harus bertambah secara manual. Sistem dapat membantu menyediakan environment secara lebih cepat dan konsisten.
Inilah salah satu alasan Enterprise Cyber Range dapat diberikan dengan biaya yang jauh lebih efisien.
Dari Training Langsung ke Pengalaman Industri
Namun Hackerbootcamp.asia tidak berhenti pada pembelajaran dan laboratory.
Salah satu bagian yang sangat penting adalah adanya program magang volunteer. Berdasarkan informasi di Hackerbootcamp.asia, peserta memiliki kesempatan untuk melanjutkan ke pengalaman magang secara remote/WFH sekitar 1,5 bulan, dengan jalur pengalaman sebagai Pentester maupun SOC Analyst Level 1 dan Level 2.
Artinya, peserta yang memenuhi ketentuan program tidak hanya belajar bagaimana melakukan penetration testing dalam lab, tetapi dapat memperoleh kesempatan untuk merasakan workflow pekerjaan cybersecurity. Program magang tersebut menggunakan teknologi dan sistem yang digunakan dalam lingkungan X-Code, termasuk Wazuh SIEM, Splunk, Grafana, Prometheus, Netdata, Zabbix, Portainer, dan Proxmox untuk kebutuhan monitoring dan pengelolaan infrastructure.
Bagi peserta yang belum memiliki pengalaman kerja cybersecurity, ini menjadi nilai yang sangat penting. Ada perbedaan besar antara “pernah mengikuti kursus pentesting” dengan “pernah mengerjakan aktivitas yang menyerupai pekerjaan pentesting atau SOC dalam lingkungan operasional.”
Pengalaman tersebut juga dapat membantu peserta membangun portfolio dan pemahaman workflow industri, bukan hanya mengumpulkan sertifikat.
Win-Win Solution
Seluruh pendekatan tersebut akhirnya menciptakan win-win solution.
Peserta mendapatkan materi yang mendalam, mentor, VPS, laboratory, Enterprise Cyber Range, akses dari workstation sendiri, Red Team dan Blue Team, Active Directory, exploit development, reverse engineering, SOC, SIEM, incident response, serta kesempatan mendapatkan pengalaman industri melalui program magang volunteer.
Penyelenggara di sisi lain dapat menjaga efisiensi melalui data center sendiri, 25 bare-metal server, kapasitas IP publik dalam jumlah besar, koneksi internet berkecepatan tinggi beserta koneksi internet cadangan, infrastruktur UPS untuk menjaga kontinuitas operasional seluruh server, cloud, virtualisasi, open-source technology, automation, software engineering, dan SDM multidisiplin.
Jika seluruh komponen tersebut harus disewa dari pihak ketiga, server, cloud, cyber range, storage, network, monitoring, software, mentor, dan support, biaya operasional dapat menjadi sangat besar. Tetapi ketika teknologi inti dibangun dan dioptimalkan sendiri, struktur biaya dapat ditekan.
Jika seluruh komponen tersebut harus disewa dari pihak ketiga, server, cloud, cyber range, storage, network, monitoring, software, mentor, dan support, biaya operasional dapat menjadi sangat besar. Namun, ketika teknologi inti, infrastruktur, automation, dan platform pendukung dibangun, dikelola, dan dioptimalkan sendiri, struktur biaya dapat ditekan secara signifikan tanpa harus mengorbankan kualitas pengalaman belajar.
Efisiensi tersebut kemudian dapat diberikan kembali kepada peserta dalam bentuk harga training yang lebih terjangkau.
Murah Karena Efisien, Bukan Karena Kualitas Dikurangi
Karena itu, Hackerbootcamp.asia tidak seharusnya hanya diposisikan sebagai “bootcamp cybersecurity murah.”
Positioning yang lebih kuat adalah:
Enterprise Cybersecurity Training, tanpa Enterprise Price.
Peserta tidak mendapatkan versi murah dari enterprise training. Peserta mendapatkan materi yang mendalam, laboratory, Enterprise Cyber Range, infrastructure practice, examination, dan kesempatan mendapatkan pengalaman industri, sementara biaya penyelenggaraan ditekan melalui engineering dan efisiensi.
Dan teknologi seperti ini memang tidak mudah dibuat.
Memiliki VPS saja tidak cukup. Memiliki LMS saja tidak cukup. Memiliki mentor saja tidak cukup. Memiliki data center saja juga tidak cukup.
Yang sulit adalah mengintegrasikan data center, cloud, virtualization, cybersecurity, enterprise cyber range, open source, automation, reverse engineering, AI, SDM multidisiplin, education, dan pengalaman industri menjadi satu ekosistem.
Kami tidak membuat training murah dengan mengurangi kualitas.
Kami membuat training berkualitas tinggi menjadi terjangkau dengan teknologi, engineering, open source, automation, dan efisiensi.
Informasi dan pendaftaran.
WA Admin 1 : 0857 2891 7933
WA Admin 2 : 0895 4207 54477