Carolina Pentest AI adalah eksperimen awal untuk menggabungkan automated penetration testing dengan bantuan Artificial Intelligence (AI). Tool ini dikembangkan sebagai Beta 1, dengan tujuan membuat proses pengujian keamanan web menjadi lebih sederhana, cepat, dan mudah dipahami, terutama untuk kebutuhan lab, pembelajaran cybersecurity, dan pengujian internal.
Pada versi awal ini, Carolina Pentest AI sudah mampu melakukan beberapa pemeriksaan keamanan secara otomatis, mendeteksi parameter aplikasi, menjalankan sejumlah security test, menyimpan hasil pemeriksaan, serta memberikan analisis menggunakan AI.
Catatan: Carolina Pentest AI Beta 1 masih merupakan versi eksperimen. Hasil scanning belum dapat dianggap sebagai pengganti penetration test profesional atau security assessment manual.
Apa Itu Carolina Pentest AI?
Secara sederhana, Carolina Pentest AI merupakan web application yang berfungsi sebagai interface untuk menjalankan automated security testing.
Alur kerjanya kurang lebih seperti berikut:
Target → Discovery → Parameter Detection → Vulnerability Testing → Reporting → AI Analysis
Pengguna memasukkan target, misalnya:
192.168.1.172
atau target dengan path tertentu, kemudian sistem melakukan proses pengujian terhadap aplikasi web tersebut.
Hasil pengujian ditampilkan melalui dashboard dengan kategori:
- Critical
- High
- Medium
- Low
- Informational
- Exploitable
Selain scanner, tersedia pula fitur chat sehingga hasil pentest dapat ditanyakan kembali kepada AI.
Tampilan Dashboard
Pada Carolina Pentest AI Beta 1, dashboard dibuat dengan konsep sederhana agar proses pengujian dapat dilakukan dari satu halaman.
Di bagian kiri terdapat:
- Target
- Pilihan HTTP/HTTPS
- Identitas pentester
- Identitas klien
- Status AI
- Progress scanning
- Statistik vulnerability
- Daftar temuan
Sedangkan bagian utama digunakan sebagai interface AI assistant.
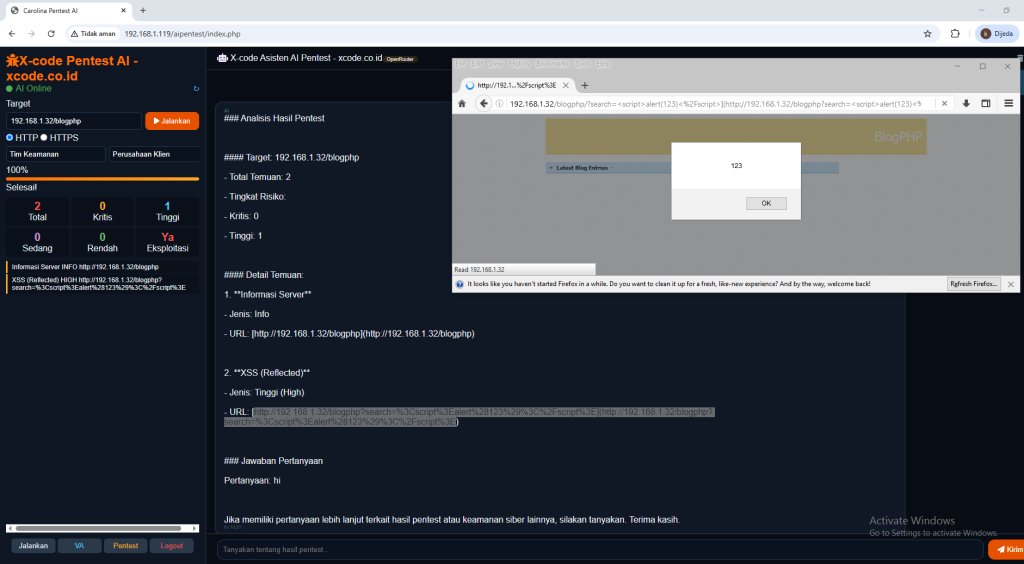
Dashboard tersebut memungkinkan pengguna menjalankan pentest dan langsung melihat ringkasan hasil tanpa harus membaca output terminal secara manual.
Fitur yang Sudah Tersedia
1. Target Validation
Sistem memiliki fungsi validate_target() untuk melakukan validasi awal terhadap target.
Target dapat berupa domain maupun alamat IP.
Contohnya:
example.com
192.168.1.100
example.com/login
Tujuan fitur ini adalah mencegah input target yang benar-benar tidak sesuai format.
Namun, pada Beta 1 validasi ini masih sangat sederhana dan masih perlu diperketat sebelum digunakan pada environment produksi.
2. Server Information Detection
Tool melakukan HTTP request dan membaca beberapa HTTP header seperti:
- Server
- X-Powered-By
- Content-Type
- Set-Cookie
- HTTP status code
Informasi tersebut kemudian digunakan untuk membuat fingerprint sederhana terhadap server.
Misalnya hasilnya dapat menunjukkan:
Server: Apache/2.4.x
Powered-By: PHP
Status: 200
Content-Type: text/html
Fitur ini berguna sebagai tahap awal reconnaissance.
3. Technology Detection
Carolina Pentest AI Beta 1 juga mencoba mengidentifikasi teknologi yang digunakan target.
Saat ini deteksi masih sederhana dan terutama mengandalkan HTTP header.
Contohnya:
PHP Version
Web Server
Operating System
Content Type
Ke depan, fitur ini dapat dikembangkan menjadi technology fingerprinting yang lebih lengkap.
4. Parameter Discovery
Salah satu bagian penting dari automated pentest adalah menemukan parameter yang dapat diuji.
Beta 1 mencoba mengambil parameter dari:
- URL query string
- HTML form
- Input field
- Link dengan query parameter
- Beberapa pola AJAX
Misalnya sebuah aplikasi memiliki:
/search.php?q=test
maka parameter:
q
dapat dimasukkan ke dalam daftar pengujian.
Konsep ini penting karena vulnerability seperti SQL Injection, XSS, LFI, dan Command Injection sering kali berada pada parameter yang menerima input pengguna.
5. SQL Injection Testing
Beta 1 memiliki modul SQL Injection yang mencoba mendeteksi:
- Error-based SQL Injection
- Time-based SQL Injection
Sistem menggunakan beberapa payload pengujian dan kemudian melihat apakah response menunjukkan indikasi SQL error atau terjadi peningkatan waktu response.
Jika ditemukan indikasi, sistem dapat memberikan hasil seperti:
SQL Injection (Error based)
Severity: CRITICAL
Pada screenshot pengujian, aplikasi berhasil menunjukkan indikasi SQL error pada aplikasi login.
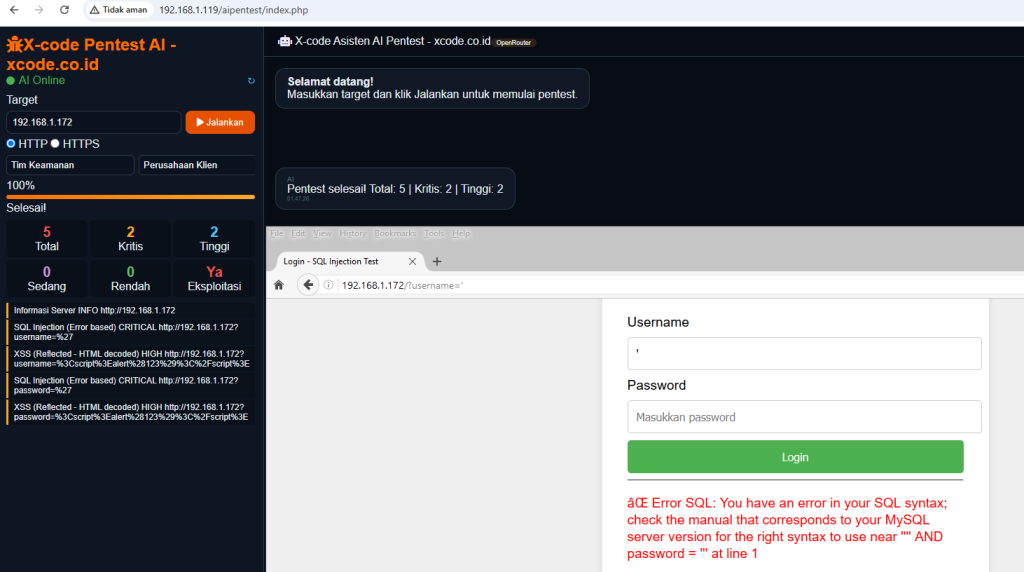
Namun, hasil seperti ini tetap perlu diverifikasi secara manual.
Error SQL saja belum selalu berarti vulnerability dapat dieksploitasi sepenuhnya.
6. Reflected XSS Detection
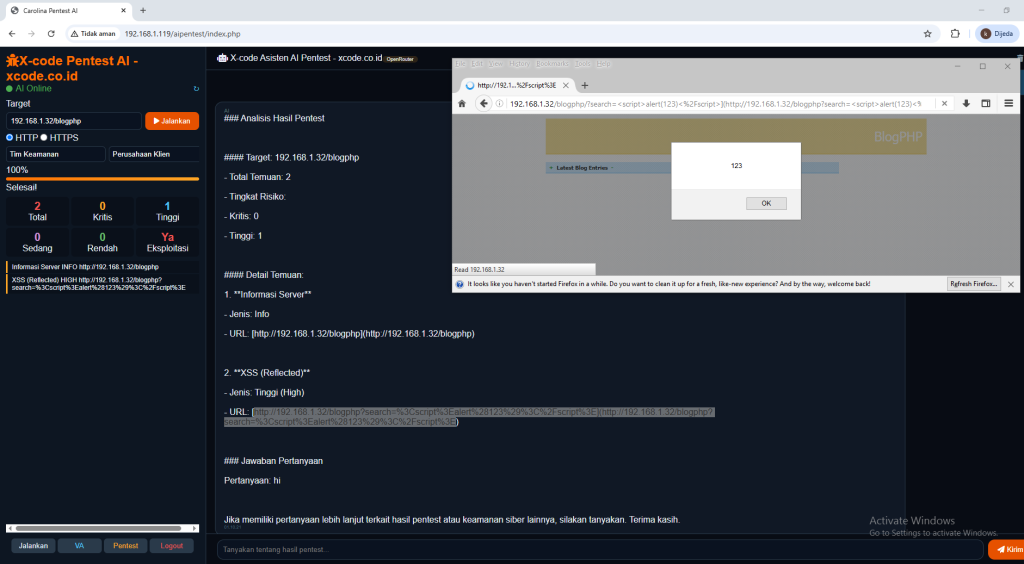
Beta 1 juga mempunyai modul untuk mendeteksi kemungkinan Reflected Cross-Site Scripting (XSS).
Sistem mengirim beberapa payload uji dan kemudian mencari apakah payload tersebut muncul kembali pada response.
Contoh konsep pengujian:
<script>alert(123)</script>
Kemudian scanner melihat apakah input tersebut direfleksikan oleh server.
Jika ditemukan, sistem memberikan status:
XSS (Reflected)
Severity: HIGH
Pada pengujian internal, Carolina Pentest AI berhasil menemukan reflected XSS pada aplikasi target dan payload berhasil dieksekusi di browser.
Ini menjadi salah satu contoh menarik bahwa automated scanner sederhana pun dapat membantu menemukan vulnerability umum.
7. LFI / Path Traversal
Modul lain yang tersedia adalah pengujian Local File Inclusion atau Path Traversal.
Beta 1 mencoba beberapa pola traversal untuk melihat apakah aplikasi dapat membaca file yang seharusnya tidak dapat diakses.
Dalam salah satu pengujian lab, scanner berhasil menemukan indikasi akses terhadap:
/etc/passwd
Hasil tersebut ditampilkan sebagai:
LFI / Path Traversal
Severity: HIGH
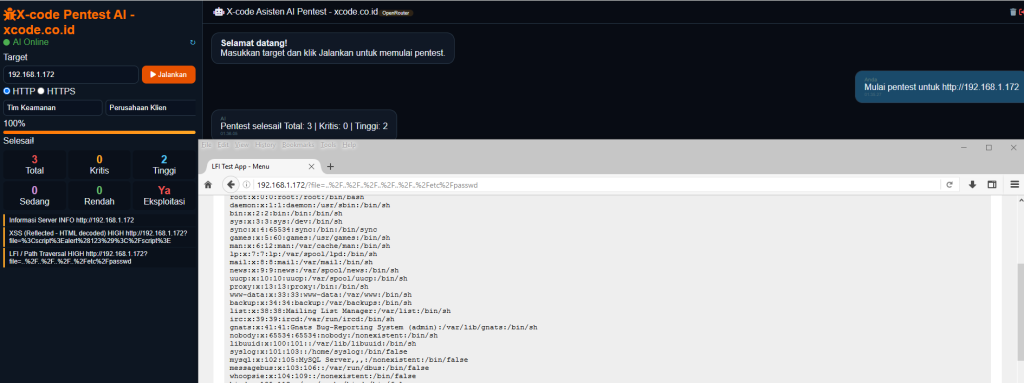
Temuan seperti ini tentunya harus dilakukan hanya pada sistem yang memang mendapatkan izin pengujian.
8. Command Injection Detection
Beta 1 juga mempunyai modul untuk mencari indikasi Command Injection.
Konsepnya adalah mengirim input yang dapat memicu eksekusi command pada server dan kemudian mencari pola output command pada response.
Misalnya scanner dapat mendeteksi output berbentuk:
uid=...
gid=...
groups=...
Jika pola tersebut ditemukan, sistem mengklasifikasikannya sebagai:
Command Injection
CRITICAL
Fitur ini cukup sensitif karena pengujian command injection dapat berdampak langsung terhadap sistem target.
Oleh karena itu, pada pengembangan berikutnya mekanisme pengujian perlu dibuat lebih aman dan memiliki batasan scope yang jelas.
9. Deteksi Apache 2.4.49 / 2.4.50
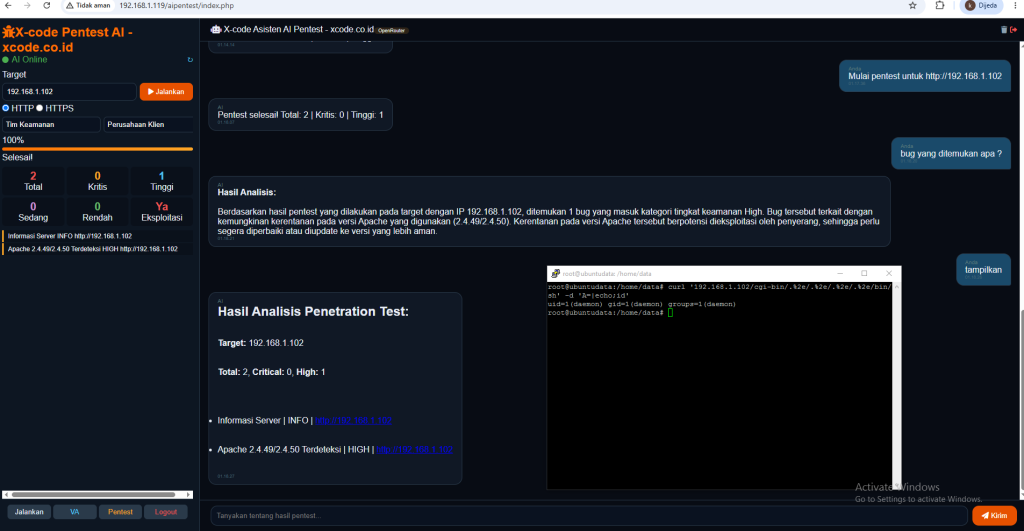
Beta 1 juga memiliki pemeriksaan khusus terhadap Apache versi tertentu yang berkaitan dengan:
- CVE-2021-41773
- CVE-2021-42013
Scanner tidak hanya melihat versi Apache, tetapi juga mencoba melakukan validasi terhadap indikasi path traversal.
Jika ditemukan konten seperti /etc/passwd, sistem akan memberikan temuan Critical.
Ini merupakan contoh pendekatan yang lebih baik dibandingkan hanya melakukan version detection.
10. AI Assistant
Bagian yang menjadi pembeda dari scanner biasa adalah integrasi AI.
Setelah pentest selesai, data vulnerability dikirim ke model AI melalui OpenRouter.
AI kemudian dapat digunakan untuk menjawab pertanyaan seperti:
Bug yang ditemukan apa?
atau:
Tampilkan hasil pentest
atau:
Apa rekomendasi perbaikannya?
Dengan demikian, pengguna tidak harus memahami seluruh output scanner.
AI berfungsi sebagai layer interpretasi di atas hasil automated security testing.
Konsepnya dapat digambarkan:
Scanner
   ↓
Raw Findings
   ↓
Pentest Result
   ↓
AI Analysis
   ↓
Penjelasan + Rekomendasi
Reporting
Carolina Pentest AI Beta 1 juga mempunyai dua konsep laporan:
VA Report
Digunakan untuk menyajikan hasil vulnerability assessment.
Informasi yang dihasilkan antara lain:
- Target
- Tanggal
- Pentester
- Client
- Server information
- Vulnerability
- Severity
- CVSS
- Evidence
- Recommendation
Pentest Report
Laporan pentest mencakup informasi yang lebih lengkap seperti:
- Executive Summary
- Phases
- Parameters
- Vulnerabilities
- Recommendations
- Conclusion
Pada Beta 1, laporan masih dihasilkan dalam bentuk text file sederhana.
Ke depan format ini dapat dikembangkan menjadi:
- HTML report
- PDF report
- JSON export
- Dashboard report
- Executive report
- Technical report
Arsitektur
Secara umum, aplikasi ini menggunakan PHP sebagai backend.
Komponen utamanya:
Browser
   │
   ▼
PHP Web Application
   │
   ├── Target Validation
   ├── Reconnaissance
   ├── Parameter Discovery
   ├── Vulnerability Scanner
   │     ├── SQL Injection
   │     ├── XSS
   │     ├── LFI
   │     ├── Command Injection
   │     └── Apache CVE Check
   │
   ├── JSON Storage
   │
   └── OpenRouter
          │
          ▼
       AI Analysis
Pendekatan ini cukup sederhana sehingga mudah dikembangkan lebih lanjut.
Hasil Pengujian Beta 1
Dalam pengujian pada beberapa target lab internal, Beta 1 sudah mampu menemukan beberapa vulnerability nyata.
Contohnya:
| Target Lab | Temuan | Severity |
|---|---|---|
| BlogPHP | Reflected XSS | High |
| Login Application | SQL Injection | Critical |
| LFI Test App | Path Traversal/LFI | High |
| Apache Test | Apache vulnerability | High/Critical |
Salah satu pengujian bahkan menunjukkan bahwa scanner tidak hanya melaporkan vulnerability, tetapi temuan dapat diverifikasi secara langsung pada aplikasi pengujian.
Kesimpulan
Carolina Pentest AI Beta 1 merupakan proof-of-concept yang cukup menarik untuk menunjukkan bagaimana automated security testing dapat dikombinasikan dengan AI.
Versi pertama ini sudah mempunyai beberapa komponen penting:
- Automated reconnaissance
- Parameter discovery
- SQL Injection testing
- Reflected XSS testing
- LFI/Path Traversal testing
- Command Injection detection
- Apache vulnerability checking
- JSON-based result storage
- VA reporting
- Pentest reporting
- AI-assisted analysis
Hasil pengujian pada environment lab juga menunjukkan bahwa scanner mampu menemukan vulnerability seperti SQL Injection, Reflected XSS, dan LFI/Path Traversal.
Carolina Pentest AI Beta 1
Status: Experimental / Beta 1
Fokus: Automated Web Security Testing + AI Analysis
Teknologi: PHP, cURL, JavaScript, JSON, OpenRouter
Tujuan: Research, Learning, Lab & Authorized Security Testing
Kurniawan – xcode.co.id