Monitoring Keamanan Siber dengan Bantuan AI
Di era aplikasi web yang semakin kompleks, monitoring keamanan tidak lagi cukup hanya dengan melihat log secara manual. Administrator dan tim keamanan perlu mengetahui serangan apa yang terjadi, dari mana sumbernya, apakah serangan berhasil diblokir, serta tindakan apa yang perlu dilakukan selanjutnya.
Salah satu pendekatan yang menarik adalah menggabungkan sistem monitoring keamanan dengan Artificial Intelligence (AI). Konsep tersebut diterapkan pada Carolina Security Monitor, sebuah dashboard monitoring yang menggabungkan beberapa sumber keamanan seperti Wazuh SIEM, ModSecurity WAF, Web Server Log, dan OpenRouter AI.
Arsitektur aplikasi ini dirancang agar data keamanan dari beberapa sumber dikumpulkan terlebih dahulu, kemudian diproses dan dikategorikan sebelum ditampilkan kepada administrator. Sistem juga menyediakan antarmuka AI Security Chat sehingga administrator dapat bertanya menggunakan bahasa natural mengenai aktivitas serangan yang sedang dipantau.
Menggabungkan Beberapa Sumber Data Keamanan
Salah satu kelebihan pendekatan ini adalah data tidak hanya berasal dari satu sistem.
Pada implementasinya terdapat tiga sumber utama log keamanan:
- Wazuh SIEM untuk mendapatkan high-level security alerts.
- ModSecurity WAF untuk mendeteksi aktivitas serangan pada aplikasi web.
- Web Server Log untuk menganalisis request yang masuk ke server.
Aplikasi mengambil data dari ketiga sumber tersebut, kemudian menyimpannya dan melakukan proses ekstraksi terhadap event yang dianggap sebagai serangan.
Dengan pendekatan tersebut, administrator tidak perlu membuka banyak dashboard secara bersamaan hanya untuk mendapatkan gambaran awal mengenai kondisi keamanan server.
Dari Log Menjadi Informasi Serangan
Log mentah biasanya sulit dibaca jika jumlahnya sudah sangat banyak. Karena itu, aplikasi melakukan proses klasifikasi.
Sistem mengenali beberapa kategori serangan, antara lain:
- SQL Injection
- Cross-Site Scripting (XSS)
- Directory Traversal
- Command Injection
- Brute Force
- File Inclusion
- Code Injection
- HTTP 403 Blocked
- Wazuh High Alert
Untuk sumber ModSecurity, misalnya, aplikasi mencari indikator seperti SQL Injection, XSS, Directory Traversal/LFI, dan Command Injection sebelum mengubahnya menjadi event keamanan yang lebih mudah dipahami.
Pendekatan seperti ini penting karena dashboard tidak hanya menampilkan teks log, tetapi mengubah log menjadi struktur data yang memiliki informasi seperti:
jenis serangan → IP sumber → severity → status blocking → sumber log → timestamp → payload.
AI Security Chat
Bagian yang paling menarik dari sistem ini adalah integrasi AI Security Chat.
Administrator dapat mengajukan pertanyaan seperti:
“Tolong tampilkan yang melakukan serangan Directory Traversal.”
atau:
“Tampilkan semua serangan XSS.”
Sistem kemudian mencoba memahami maksud pertanyaan tersebut dan menentukan kategori serangan yang harus ditampilkan.
Pada kode aplikasi terdapat mekanisme detect_user_intent() yang mengenali kata kunci seperti brute, sql, xss, traversal, command, maupun alamat IP tertentu. Hasilnya kemudian digunakan untuk memfilter data serangan sebelum diberikan kepada AI.
Artinya, AI tidak harus diberikan seluruh data setiap kali pengguna bertanya. Sistem terlebih dahulu melakukan penyaringan berdasarkan intent pengguna.
Filter Berdasarkan Jenis Serangan
Mekanisme filtering tersebut membuat percakapan dengan dashboard menjadi lebih praktis.
Sebagai contoh, ketika administrator meminta informasi mengenai XSS, sistem hanya mengambil event yang berkaitan dengan XSS. Demikian pula ketika pengguna meminta Directory Traversal atau Brute Force.
Data yang diteruskan ke AI juga mencakup informasi penting seperti:
- IP address
- status BLOCKED atau NOT BLOCKED
- waktu kejadian
- jenis serangan
- detail serangan
- payload
- pesan ModSecurity
- Rule ID jika tersedia
Struktur tersebut memungkinkan AI memberikan jawaban yang lebih spesifik dibandingkan sekadar memberikan ringkasan jumlah serangan.
AI Tidak Hanya Menampilkan Data, tetapi Membantu Analisis
Dalam desain prompt-nya, sistem meminta AI untuk fokus hanya pada jenis serangan yang diminta pengguna.
AI juga diarahkan untuk:
- Fokus pada kategori serangan yang diminta.
- Tidak menampilkan kategori serangan lain.
- Memberikan analisis spesifik.
- Menyebutkan IP, payload, dan status.
- Memberikan rekomendasi keamanan jika serangan belum diblokir.
- Menampilkan informasi dalam bahasa Indonesia.
- Menggunakan tabel agar informasi lebih mudah dibaca.
Dengan demikian, AI berfungsi sebagai lapisan analisis di atas sistem monitoring, bukan sebagai pengganti Wazuh atau ModSecurity.
Dashboard Monitoring
Dari sisi antarmuka, dashboard menyediakan beberapa komponen utama.
Di bagian monitoring terdapat statistik seperti:
- Total serangan
- Serangan yang diblokir
- Serangan yang tidak diblokir
- Jumlah web attack
Data tersebut diperbarui dari hasil pemrosesan event keamanan. Sistem juga menampilkan daftar serangan terbaru lengkap dengan IP, tipe serangan, status, sumber, dan timestamp.
Daftar serangan tersebut bahkan dapat diklik. Ketika administrator memilih salah satu event, aplikasi secara otomatis membuat pertanyaan untuk menganalisis serangan berdasarkan IP dan jenis serangannya.
Ini membuat alur monitoring menjadi lebih natural:
lihat alert → pilih serangan → minta analisis AI → dapatkan penjelasan.
Monitoring Status Infrastruktur
Selain memonitor serangan, dashboard juga memonitor konektivitas API.
Aplikasi melakukan pengecekan terhadap:
- Wazuh SIEM
- ModSecurity WAF
- Web Server Log
- OpenRouter AI
Setiap layanan dapat ditampilkan dalam kondisi ONLINE atau OFFLINE, termasuk response time dalam milidetik.
Fitur ini cukup penting karena dashboard keamanan sendiri harus mengetahui apakah sumber datanya masih tersedia. Tidak adanya alert di dashboard belum tentu berarti tidak ada serangan; bisa saja salah satu sumber log sedang tidak dapat diakses.
Contoh Kategori Serangan yang Dipantau
1. SQL Injection
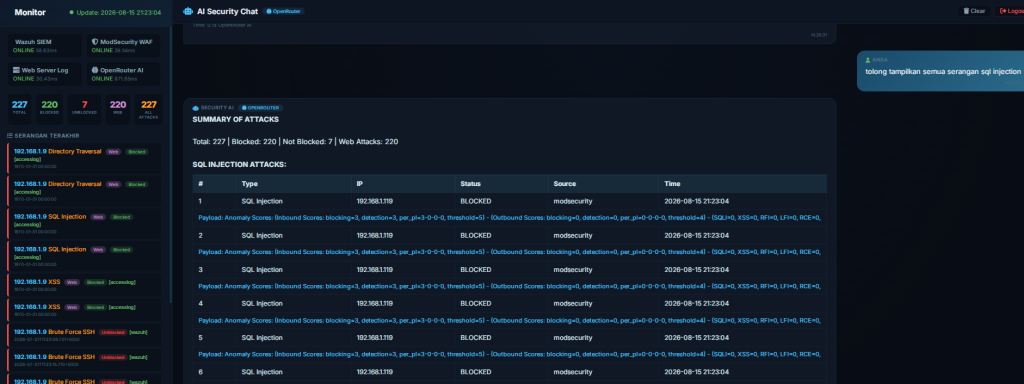
SQL Injection merupakan serangan terhadap aplikasi yang mencoba memanipulasi query database melalui input aplikasi.
Pada sistem ini, indikator seperti union select, pola SQL tertentu, information_schema, dan beberapa pola manipulasi query digunakan untuk mengidentifikasi percobaan SQL Injection.
Event tersebut kemudian dikategorikan sebagai serangan dengan tingkat CRITICAL.
2. Cross-Site Scripting (XSS)
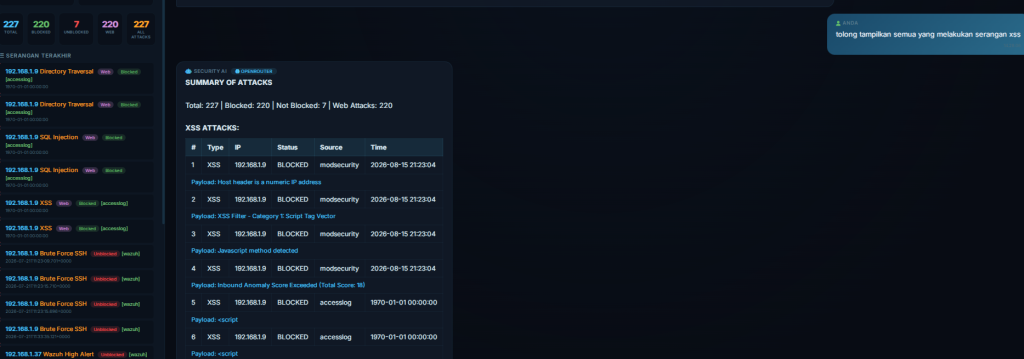
XSS merupakan serangan yang mencoba memasukkan script ke dalam aplikasi web.
Sistem memeriksa beberapa pola seperti <script>, javascript:, event handler HTML, iframe, SVG, dan pola XSS lainnya. Jika ditemukan, event dikategorikan sebagai XSS.
3. Directory Traversal
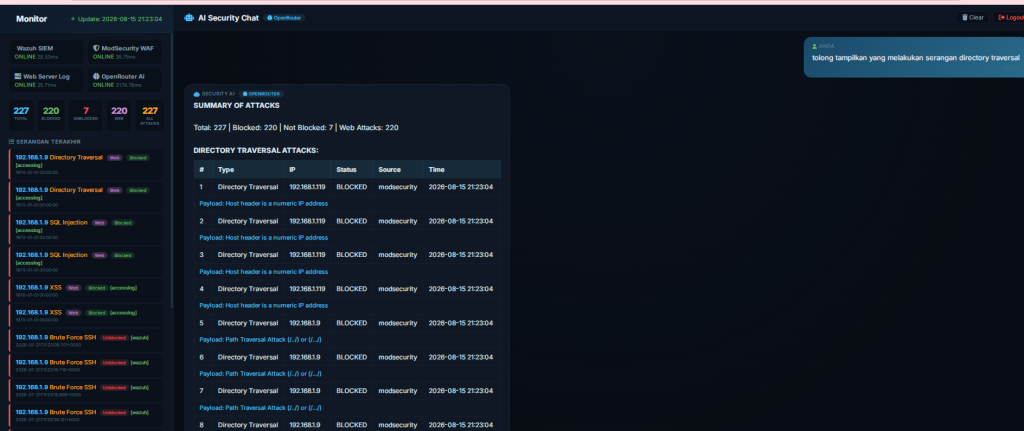
Directory Traversal mencoba mengakses file atau direktori di luar lokasi yang seharusnya diperbolehkan aplikasi.
Sistem memeriksa pola traversal seperti ../, encoded traversal, serta indikasi akses terhadap file sistem tertentu.
4. Command Injection
Command Injection mencoba memasukkan perintah sistem melalui input aplikasi.
Implementasi monitoring memeriksa beberapa pola yang mengindikasikan eksekusi command dan mengklasifikasikannya sebagai Command Injection.
5. Brute Force SSH
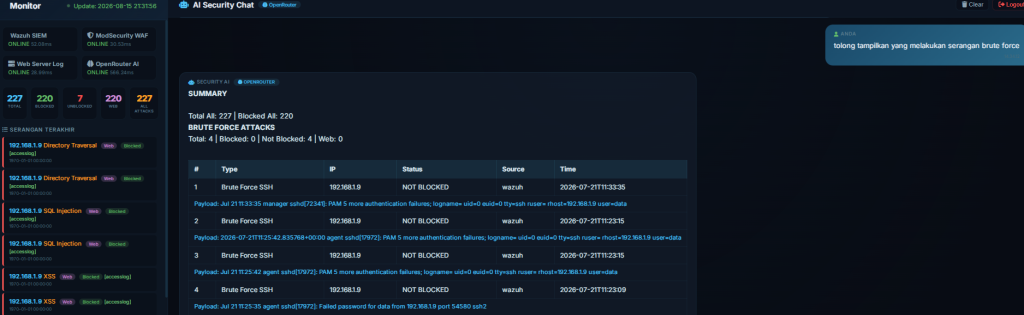
Berbeda dengan serangan web, Brute Force SSH berasal dari aktivitas autentikasi yang gagal berulang kali.
Sistem mengambil alert dari Wazuh dan mengenali indikator seperti failed password dan authentication failure, kemudian mengkategorikannya sebagai Brute Force SSH.
Dari Monitoring Menuju Security Assistant
Konsep penting dari proyek ini adalah perubahan paradigma monitoring.
Monitoring tradisional biasanya berbentuk:
Log → Administrator membaca → Administrator menganalisis → Administrator mengambil tindakan
Dengan bantuan AI, alurnya dapat menjadi:
Log → SIEM/WAF → Normalisasi & klasifikasi → AI → Analisis → Administrator mengambil tindakan
AI berperan sebagai security assistant yang membantu mengubah data teknis menjadi informasi yang lebih mudah dipahami.
Administrator tidak harus mengetahui query atau struktur JSON dari setiap sumber log. Cukup dengan pertanyaan natural language, misalnya:
“Tampilkan serangan dari IP tertentu.”
atau:
“Analisis serangan SQL Injection yang belum diblokir.”
Sistem dapat menyaring data yang relevan sebelum AI memberikan analisis.
Hal yang Perlu Diperhatikan
Walaupun konsep AI monitoring sangat menarik, AI sebaiknya tidak dijadikan satu-satunya mekanisme keamanan.
Wazuh tetap berperan sebagai sumber security alert, ModSecurity tetap menjalankan fungsi WAF, dan server log tetap menjadi sumber bukti aktivitas. AI berada di atas komponen tersebut untuk membantu interpretasi dan analisis.
Selain itu, implementasi production harus memperhatikan keamanan aplikasi itu sendiri.
Pada source code yang digunakan sebagai dasar proyek ini terdapat beberapa konfigurasi sensitif yang ditulis langsung di dalam kode, termasuk credential dan API key. Untuk deployment nyata, credential tersebut sebaiknya dipindahkan ke environment variable atau secret manager dan tidak disimpan di source code.
Source code juga memperlihatkan konfigurasi cURL yang menonaktifkan verifikasi SSL certificate. Untuk lingkungan production, konfigurasi tersebut sebaiknya diperbaiki agar komunikasi HTTPS tetap memvalidasi sertifikat server.
Kesimpulan
AI untuk monitoring keamanan bukan berarti menggantikan SIEM atau WAF. Justru nilai terbesar AI muncul ketika AI ditempatkan di atas sistem keamanan yang sudah mengumpulkan data secara terstruktur.
Dalam konsep Carolina Security Monitor, Wazuh, ModSecurity, dan Web Server Log menjadi sumber data keamanan. Data tersebut kemudian diproses dan diklasifikasikan berdasarkan jenis serangan. OpenRouter digunakan sebagai lapisan AI yang membantu administrator memahami data dan menjawab pertanyaan menggunakan bahasa natural.
Pendekatan seperti ini membuka peluang untuk membangun Security Operations Dashboard yang lebih interaktif, di mana administrator tidak hanya melihat angka dan log, tetapi dapat berinteraksi langsung dengan sistem keamanan melalui percakapan.
Pada akhirnya, tujuan AI dalam security monitoring bukan sekadar membuat dashboard terlihat lebih canggih. Tujuan utamanya adalah mempercepat proses dari deteksi menuju pemahaman dan pengambilan keputusan keamanan.
Dengan kombinasi SIEM + WAF + Web Log + AI, monitoring keamanan dapat berkembang dari sekadar melihat log menjadi sebuah intelligent security monitoring system.
Kurniawan – xcode.co.id