Dalam sebuah bootcamp cyber security, materi pembelajaran yang baik perlu didukung oleh platform yang mampu mengelola seluruh proses belajar secara terintegrasi. Oleh karena itu, X-code mengembangkan Dashboard HackerBootcamp sebagai pusat aktivitas peserta selama mengikuti program Penetration Testing & Cyber Security Engineer Bootcamp.
Dashboard ini tidak hanya berfungsi sebagai Learning Management System (LMS), tetapi juga sebagai portal pembelajaran yang mengintegrasikan materi, video, laboratorium, tools, komunitas, hingga sistem ujian dalam satu tempat.
Dashboard Utama
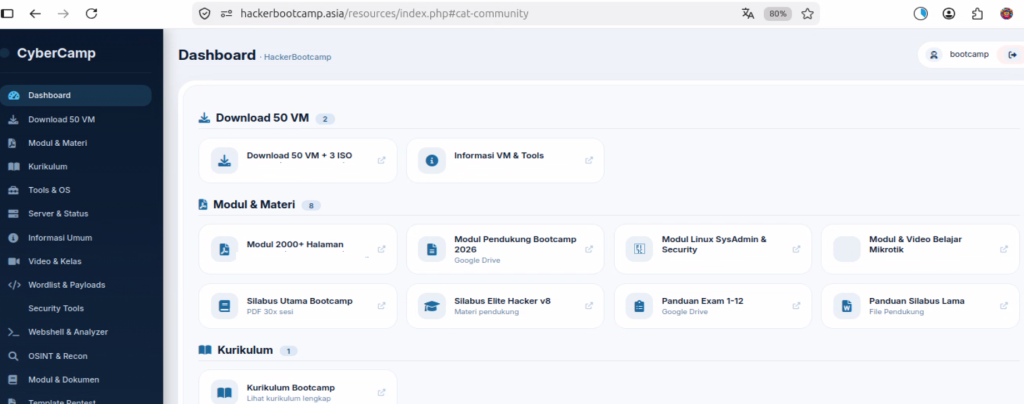
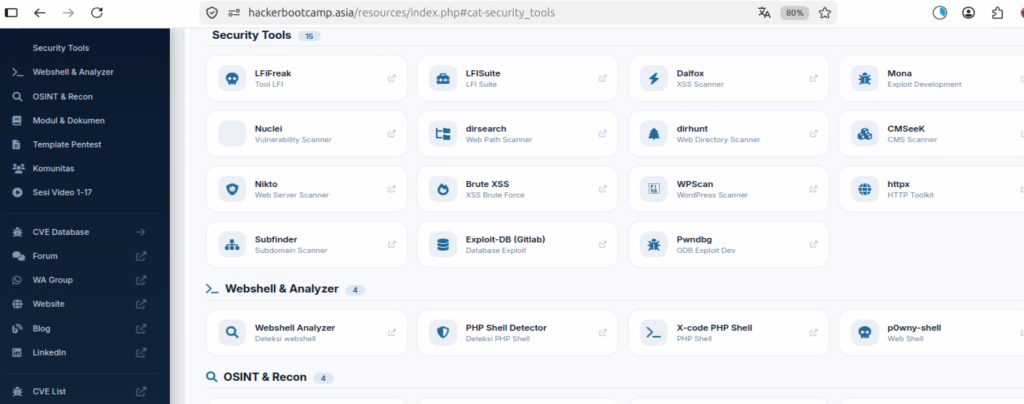
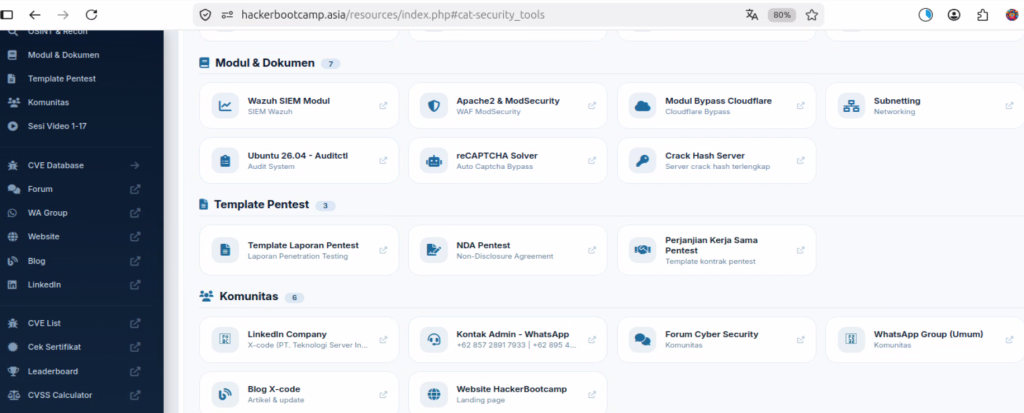
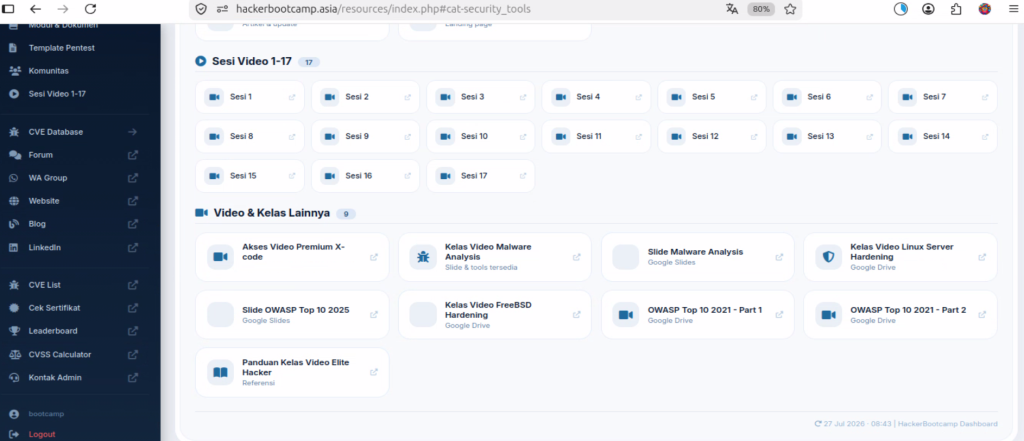
Setelah login menggunakan akun masing-masing, peserta memperoleh akses menuju berbagai menu pembelajaran, antara lain:
- Dashboard
- Download Virtual Machine
- Modul & Materi
- Kurikulum
- Tools & Operating System
- Server & Status
- Informasi Umum
- Video & Kelas
- Wordlist & Payload
- Security Tools
- Webshell & Analyzer
- OSINT & Recon
- Modul & Dokumen
- Template Pentest
- Komunitas
- CVE Database
- Forum
- WhatsApp Group
- Website
- Blog
- CVE List
- Cek Sertifikat
- Leaderboard
- CVSS Calculator
- Kontak Admin
Dengan seluruh menu tersebut, peserta tidak perlu berpindah-pindah platform selama proses pembelajaran.
Download Virtual Machine
Seluruh praktik bootcamp dilakukan menggunakan lab yang telah dipersiapkan.
Peserta memperoleh akses untuk mengunduh:
- Lebih dari 50 Virtual Machine
- ISO pendukung
- Informasi konfigurasi VM
- Petunjuk penggunaan laboratorium
Seluruh VM telah disiapkan dengan berbagai skenario kerentanan sehingga peserta dapat langsung melakukan praktik tanpa perlu membangun lab dari nol.
Modul & Materi
Dashboard menyediakan berbagai materi pendukung pembelajaran seperti:
- Modul utama Bootcamp
- Modul lebih dari 2.000 halaman
- Modul Linux System Administration
- Modul Security
- Modul Mikrotik
- Modul Pendukung
- Panduan Ujian
- Silabus Bootcamp
- Kurikulum lengkap
Semua materi dapat diakses kapan saja selama masa pembelajaran.
Video Pembelajaran
Seluruh materi disampaikan melalui pembelajaran terstruktur sebanyak 30 sesi/pertemuan.
Selain kelas utama, peserta juga memperoleh akses menuju:
- Premium Video X-code
- Malware Analysis
- Linux Hardening
- FreeBSD Hardening
- OWASP Top 10
- Slide Presentasi
- Video tambahan
Seluruh video dapat diputar kembali sehingga peserta dapat mengulang materi kapan saja.
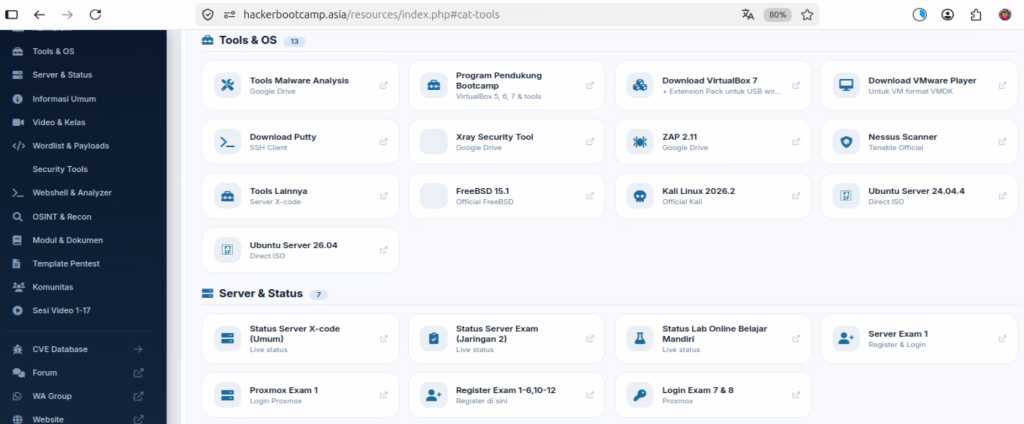
Tools & Operating System
Dashboard menyediakan berbagai software dan sistem operasi yang digunakan selama bootcamp, antara lain:
- Kali Linux
- Ubuntu Server
- FreeBSD
- VirtualBox
- VMware Player
- Nessus
- OWASP ZAP
- PuTTY
- Xray
- Program-program Pendukung Bootcamp yang sangat banyak
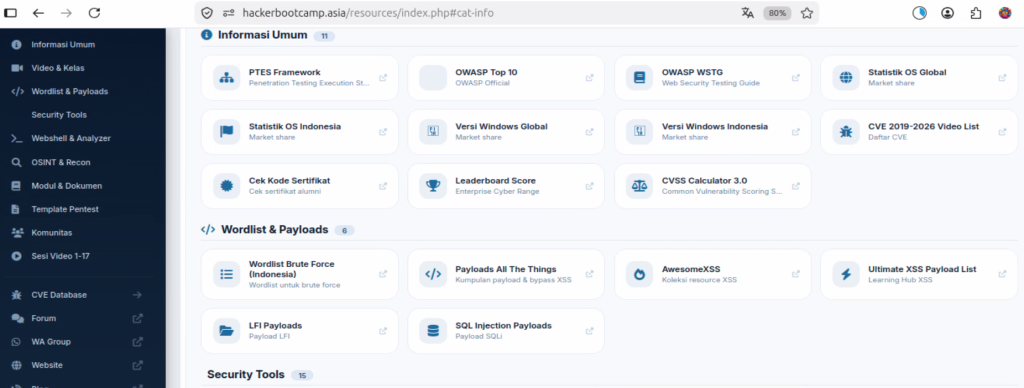
Wordlist & Payload
Peserta memperoleh berbagai referensi payload dan wordlist seperti:
- SQL Injection Payload
- XSS Payload
- LFI Payload
- PayloadsAllTheThings
- AwesomeXSS
- Wordlist Brute Force Indonesia
- Masih banyak lagi
Security Tools
Dashboard juga mengumpulkan berbagai tools penetration testing yang umum digunakan, misalnya:
- Nuclei
- Nikto
- Subfinder
- WPScan
- Dalfox
- CMSeek
- httpx
- LFISuite
- LFiFreak
- Exploit-DB
- Mona
- Pwndbg
- dirsearch
- Brute XSS
- Masih banyak lagi
Sehingga peserta tidak perlu mencari referensi tools satu per satu.
Webshell & Malware Analysis
Tersedia pula berbagai tools dan referensi untuk:
- Webshell Analyzer
- PHP Shell Detector
- Malware Analysis
- PHP Shell
- Web Shell Detection
- PHP Shell yang sangat banyak
OSINT & Recon
Tahap reconnaissance didukung dengan berbagai referensi mengenai:
- Information Gathering
- Reconnaissance
- Subdomain Enumeration
- Discovery Tools
Modul & Dokumen
Dashboard juga menyediakan berbagai dokumen yang biasa digunakan dalam dunia profesional, antara lain:
- Wazuh SIEM
- Apache & ModSecurity
- Ubuntu Auditd
- Subnetting
- Crack Hash Server
- reCAPTCHA Solver
- Template Laporan Pentest
- NDA Pentest
- Template Kontrak Pentest
Informasi Umum
Sebagai referensi tambahan, peserta memperoleh akses menuju:
- PTES Framework
- OWASP WSTG
- OWASP Top 10
- CVE Video List
- Statistik Sistem Operasi
- Leaderboard
- CVSS Calculator
- Cek Sertifikat
Server & Status
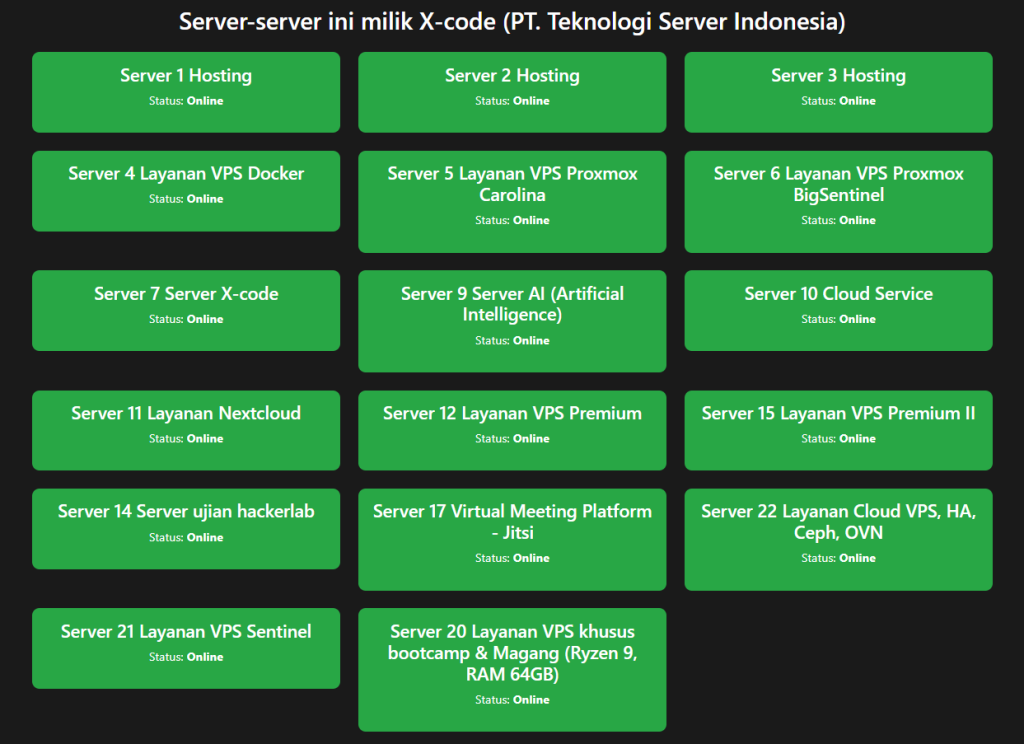
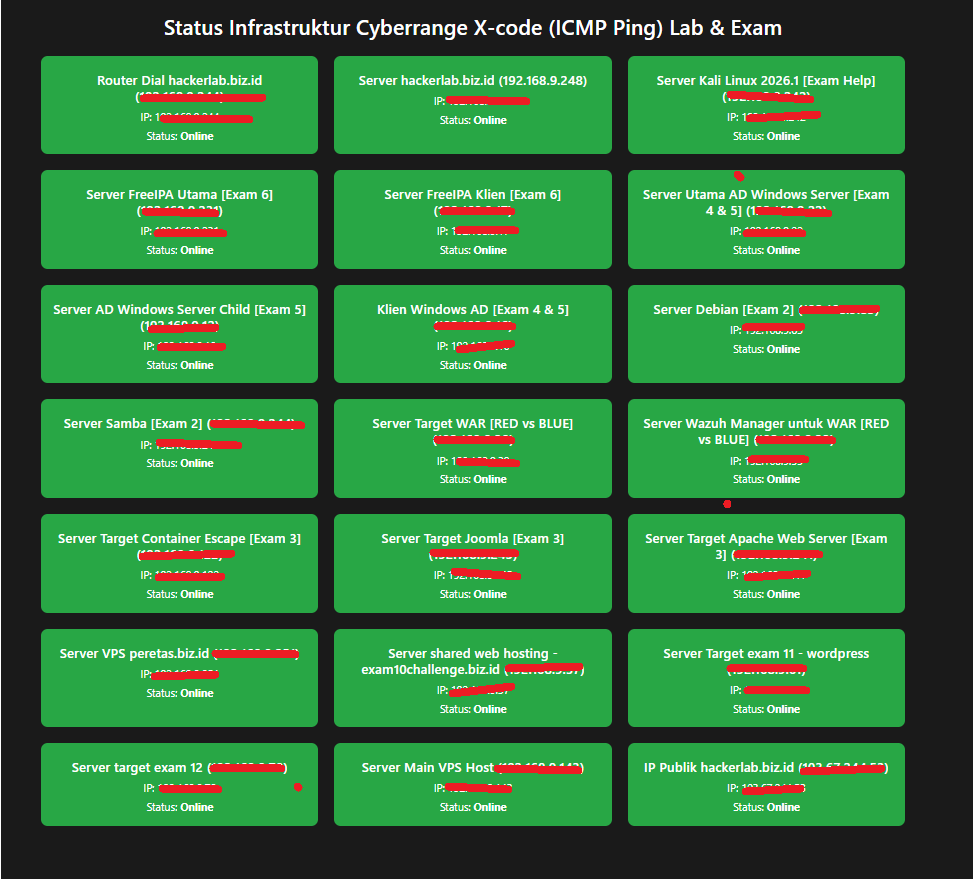
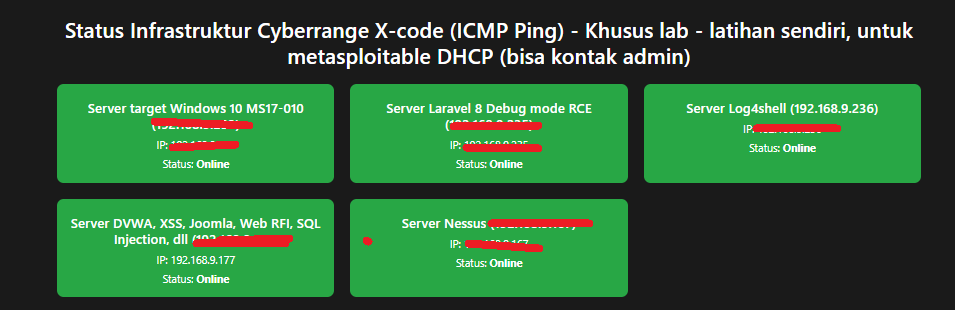
Di atas adalah sebagian server yang ditampilkan.
Dashboard juga menyediakan monitoring layanan secara real-time, meliputi:
- Status Server
- Status Lab Online
- Exam Server
- Login Proxmox
- Registrasi Ujian
- Monitoring Infrastruktur
Komunitas
Pembelajaran tidak berhenti setelah kelas selesai.
Peserta dapat bergabung ke:
- Forum Cyber Security
- WhatsApp Group
- Website
- Blog
- Kontak Admin
untuk berdiskusi dengan mentor maupun sesama peserta.
Silabus Lengkap Materi X-code Training – Penetration Testing & Cyber Security Engineer Bootcamp (30 Pertemuan)
Materi pembelajaran:
Alur Penetration Testing Lengkap: Mulai dari pre-engagement, proposal, NDA, kontrak, eksekusi pentest, technical & executive reporting, hingga presentasi hasil kepada klien dan manajemen bisnis. Web Exploitation: XSS, SQL Injection, SSRF, Command Injection, LFI/RFI, Insecure Upload, Race Condition, Clickjacking, ClickFix (Reverse Shell via Social Engineering), Broken Authentication, IDOR, JWT Manipulation, Session Hijacking, Account Takeover (ATO). AI for Offensive Security: AI Agentic for Pentest dan AI for SIEM Wazuh. API Security Testing: Authentication Bypass, Input Validation Flaws, REST API Exploitation.
Enterprise Offensive Security: Advanced Active Directory Attack, Golden Ticket, Cross-Domain Escalation, Parent-Child Trust Exploitation, Enterprise Admin Takeover, FreeIPA Exploitation. Exploit Development: Buffer Overflow, SEH, SafeSEH, DEP/NX Bypass, ASLR Bypass, Egghunter, Fuzzing, Shellcode Development (Assembly), Custom Exploit Development (Python). Privilege Escalation: Linux, BSD, Kernel Exploitation, sudo & polkit Misconfiguration. Malware Analysis: Static Analysis, Dynamic Analysis, Behaviour Analysis, Network Traffic Analysis, Reverse Engineering. Network & Wireless Pentest: ARP Spoofing, Router Attack, IP Camera Exploitation, DoS, WEP/WPA/WPA2/WPS, Evil Twin, Deauthentication, Hidden SSID Sniffing. Container & Cloud Security: Container Escape (Docker) dan teknik eksploitasi modern. Defensive Engineering: Wazuh SIEM, ModSecurity WAF, Fail2ban, Honeypot, Firewall Hardening, Auditd, Rootkit Detection, Incident Response. Tools: Nessus, Metasploit, Wazuh, ModSecurity. Target Teknologi: PHP, Node.js, REST API, Active Directory, FreeIPA, Windows, Linux, BSD, Docker. Professional Growth: Portfolio Building, STAR Interview Method, Red Team, Blue Team, GRC, dan kemampuan menerjemahkan aspek teknis menjadi nilai bisnis.
Jika ikut magangnya juga, seperti apa dalam magang?
Di dalam magang, para pemagang tidak hanya belajar penetration testing, tetapi di SOC juga terjun langsung menggunakan tools & sistem yang digunakan di industri IT modern saat ini. Akses nyata yang diberikan kepada pemagang untuk latihan kerja sebagai:
- Pentester
- SOC L1 dan SOC L2
SIEM Wazuh – Untuk analisis log keamanan, deteksi ancaman, & memahami alur kerja Security Operations Center (SOC), dengan tambahan SIEM Splunk. Grafana + Prometheus – Untuk visualisasi metrik dan alerting berbasis data dari sistem & infrastruktur, selain itu juga akses ke Netdata, Zabbix & Portainer milik PT. Proxmox VE – Untuk memantau & mengelola VPS-VPS / Web Hosting. Program bootcamp terdiri dari 30 sesi pembelajaran yang dirancang untuk membawa peserta dari tingkat fundamental hingga materi enterprise dan advanced offensive security.
Materi mencakup:
Penetration Testing Professional
- Alur penetration testing lengkap
- Pre-engagement
- Penyusunan proposal
- NDA
- Kontrak pentest
- Intelligence Gathering
- Threat Modeling
- Vulnerability Assessment
- Exploitation
- Post Exploitation
- Executive Summary
- Technical Report
- Presentasi kepada klien
Web Exploitation
- XSS
- SQL Injection
- LFI
- RFI
- SSRF
- CSRF
- Command Injection
- Clickjacking
- Race Condition
- ClickFix
- Reverse Shell
- Remote Code Execution
- Insecure Upload
Broken Authentication & Session Management
- Cookie Theft
- Session Hijacking
- IDOR
- JWT
- Credential Stuffing
- Bypass 2FA
- Account Takeover
API Security
- REST API
- Auth Bypass
- Input Validation
- API Fuzzing
- JWT
- API Exploitation
AI for Cyber Security
- AI Agentic for Pentest
- AI untuk Analisis Kerentanan
- AI untuk Reporting
- AI untuk SIEM Wazuh
WAF Bypass
- SQLi Bypass
- XSS Bypass
SIEM & SOC
- Instalasi Wazuh
- Monitoring
- Telegram Bot
- Incident Detection
- Log Analysis
Secure Coding & Incident Response
- Patch Management
- Bug Bounty Validation
- Rootkit Detection
- Backdoor Detection
- auditctl
- acct
Exploit Development
- Buffer Overflow
- SEH
- SafeSEH
- DEP
- NX
- ASLR
- Egghunter
- Shellcode
- Assembly
- Python Exploit
Network Attack
- ARP Spoofing
- Router Attack
- Sniffing
- DoS
- IP Camera Attack
- Brute Force
Wireless Pentesting
- WEP
- WPA/WPA2
- WPS
- Evil Twin
- Hidden SSID
- Deauthentication
- Jamming
Enterprise Security
- Active Directory Attack
- Golden Ticket
- Kerberos
- Parent Child Trust
- Enterprise Admin Takeover
- Cross Domain Attack
- FreeIPA Exploitation
Hardening
- ModSecurity
- WAF
- Ubuntu Hardening
- Fail2ban
- Firewall
- Honeypot
- SSH Hardening
Malware Analysis
- Static Analysis
- Dynamic Analysis
- Behaviour Analysis
- Reverse Engineering
Container Security
- Docker
- Container Escape
Mobile Application Security
- Static Analysis
- Dynamic Analysis
CMS & Web Server Exploitation
- WordPress
- Node.js
- PHP
- Popular CMS Core RCE
- Web Server RCE
OWASP Top 10 2025
Seluruh kategori dipelajari beserta teknik eksploitasi, mitigasi, dan secure coding.
Professional Growth
- STAR Interview
- Portfolio
- Red Team
- Blue Team
- GRC
- Soft Skill
- Business Communication
Enterprise Lab & Exam
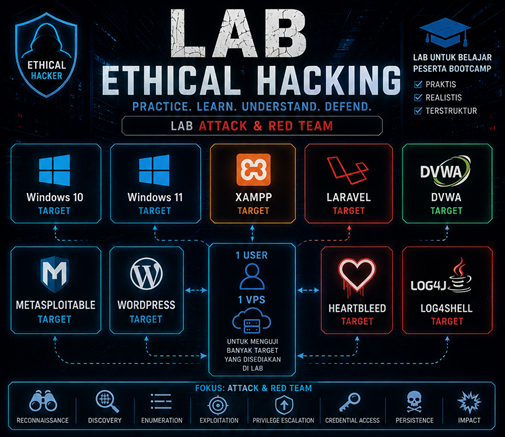
Peserta memperoleh akses ke laboratorium yang menyerupai lingkungan perusahaan untuk praktik langsung, meliputi:
- Website PHP & Node.js.
- API Lab.
- Windows Server.
- Linux Server.
- Active Directory multi-domain.
- FreeIPA.
- Wireless Lab.
- Malware Analysis Lab.
- SIEM Lab (Wazuh & Splunk).
- Docker & Container Security Lab.
- Proxmox Virtual Environment.
- Simulasi exploit chain, lateral movement, privilege escalation, hingga pivoting pada jaringan enterprise.
Kami mengadopsi teknologi terkini yang digunakan pada lingkungan enterprise modern, termasuk AI, otomatisasi VPS, Docker, Proxmox, dan MicroCloud dari Canonical dengan dukungan 3-node LXD Cluster dengan storage terdistribusi berbasis Ceph RBD dan CephFS yang menyediakan replikasi data, high availability, serta skalabilitas tinggi.
Akses Browser Instan, Kemampuan Kelas Enterprise
Akses VPS dapat dilakukan langsung melalui browser tanpa perlu instalasi tambahan. Dukungan SSH Tunnel memungkinkan penggunaan berbagai tools dari PC/laptop kamu, seperti Burp Suite, sehingga lebih fleksibel dan powerful dibandingkan web shell konvensional. Selain terminal (CLI), peserta juga mendapatkan akses GUI penuh pada Windows dan Kali Linux untuk materi lebih lanjut.
Skenario serangan multi-layer yang melibatkan teknik tingkat lanjut
Setiap peserta mendapatkan akses ke infrastruktur multi-VPS yang dirancang untuk mendukung simulasi skenario serangan multi-layer dengan teknik-teknik tingkat lanjut. Cakupan materi meliputi Advanced Web Exploitation, Exploit Chaining, Active Directory (AD), FreeIPA, Exploit Development, serta berbagai ujian keamanan siber lanjutan lainnya.
Baremetal & Multi-OS (Ubuntu, Debian, Rocky Linux, Kali Linux dan Windows 10)
Laboratorium tangguh berbasis Linux & Windows yang ditenagai oleh Dedicated Server Proxmox dan Ubuntu Server. Teknologi paling muktahir di dunia saat ini dengan melibatkan ekosistem canggih MicroCloud Canonical, melibatkan interkoneksi database terdistribusi 3-Node LXD Cluster dengan replikasi storage Ceph RBD/CephFS.
Each participant uses 4-5 VPS for the Enterprise Cyber Range.
Self-built cloud automation technology, developed from scratch since 2020


Kami memiliki pengalaman lebih dari 22 tahun di bidang keamanan siber (cyber security) dan lebih dari 5 tahun dalam penyediaan layanan cloud.
Docker, Proxmox, and Canonical MicroCloud technologies with 3x Ceph replication
AI Agent technology to assist in monitoring and managing the Enterprise Cyber Range
All servers are located in a Data Center with dozens of our own bare-metal servers, not hosted elsewhere
The servers used for the Enterprise Cyber Range utilize Intel Xeon, Intel Core i7, and AMD Ryzen 9 processors
EXAM 01
Basic & Advanced Web Security Lab (10 Vulnerability Stages)

Ujian komprehensif 10 tahapan kerentanan aplikasi web terintegrasi di dalam lingkungan. Seluruh tantangan wajib diselesaikan bertahap. Server peserta menggunakan VPS Proxmox.
Kerentanan yang Wajib Ditembus:
Local File Inclusion (LFI)
Local File Inclusion (LFI) on API
Insecure Direct Object Reference (IDOR)
Advanced IDOR Exploration
Basic SQL Injection
Advanced SQL Injection
SQL Injection on API
Brute Force Attack Using Provided Wordlist
Logic-Based Brute Force Attack Without Wordlist
Server-Side Request Forgery (SSRF)
EXAM 02
Enterprise Cyber Range (Full Penetration)

Simulasi penetrasi jaringan dunia nyata dengan subnet multi-layer tersegregasi. Di sini, peserta ditantang untuk mengeksekusi rangkaian taktik eksploitasi tingkat tinggi.
Target Operasi Jaringan:
Initial Access & Foothold pada Network Terbatas
Exploit Chaining (Multi-step Exploitation)
Network Pivoting Antar Subnet
Lateral Movement Antar Host
Privilege Escalation Sampai Root Access
Web / Service Exploitation pada Linux Server
Internal Host Enumeration & Discovery
Access Control Bypass (Whitelist Filtering Scenario)
Red Team Shell Access Objective
Logically Segmented Network Traversal (Router-based Restrictions)
Cryptography Challenge (di VPS Red Team Environment)
Linux Application Reverse Engineering
Internal Infrastructure Exploitation Lab Tasks
EXAM 03
Full-Stack Offensive Security & Cloud-Native Escape

This environment utilizes an Enterprise-Grade Cyber Range designed to replicate the complexities of a modern distributed network ecosystem.
Tantangan Cloud-Native:
HTTP Header Manipulation
WiFi Password Cracking (WPA2 Handshake)
Mobile Application Security: Static and Dynamic APK Analysis for Login Bypass
JWT Retrieval from API to Application Flaw
Popular CMS Core RCE into Remote Shell
Web Server RCE into Remote Shell
From CVE-2026 to Host: Container Escape Chain (Ubuntu Server 24.04.4)
EXAM 04
Active Directory Attack Chain (Full-Chain Domain Compromise)


Simulasi serangan berskala besar di infrastruktur korporasi terpusat berbasis Windows Active Directory. Anda dituntut menguasai taktik kompromi domain penuh secara persisten, mulai dari eksploitasi workstation awal hingga pengambilalihan kontrol penuh domain.
Phase 1: Initial Access & Foothold Establishment
Workstation Control & Environment Preparation
Exploitation of Windows
Phase 2: Identity Mapping
Whoami Identity Verification
Local & Domain Security Identifier (SID) Analytics
Relative Identifier (RID) Mapping
Phase 3: Database Extraction (The Source)
Non-Interactive Credential Database Dumping
Automated SAM & LSA Secret Extraction
Cryptographic Material Harvesting
Phase 4: Operational Base Expansion & Ticket Forging
In-Memory Kerberos Ticket Injection
Standardized Authentication Protocol Alignment
Operational Base Expansion (The Pivot)
Remote File System Enumeration via UNC Paths
EXAM 05
The Final Boss: Infrastructure Doomsday (Cross-Domain Trust)


Skenario kehancuran infrastruktur total (Infrastructure Doomsday). Mengambil alih hak tertinggi Enterprise Admin melalui eksploitasi hubungan kepercayaan antar-domain sekunder menuju induk root forest.
Expert Objective:
Cross-Domain Escalation (Expert Level)
Golden Ticket Attack
Cross-Node Security Identifier (SID) Harvesting (ExtraSID)
Parent-Child Trust Exploitation
Enterprise Admin Takeover
EXAM 06
Enterprise Identity Security: FreeIPA Linux Domain Takeover

Mengambil alih manajemen identitas terpusat berskala besar berbasis sistem operasi Linux enterprise menggunakan manajemen FreeIPA Controller.
Target Operasi:
Target Scanning and Enumeration on FreeIPA
Exploiting FreeIPA to Obtain Administrative Credentials
DNS Manipulation to Enable FreeIPA Web Interface Access
Objective: Gain Full Access to the Target Portal (ipa.ctf-lab.local)
EXAM 07
Windows 10 Malware Behavior Analysis (Static & Dynamic)

Melakukan bedah mendalam perilaku malware pada OS Windows 10 menggunakan metode statis biner maupun analisis dinamis interaktif real-time di memori RAM menggunakan OllyDbg.
Executing Malware in an Isolated Windows Environment for Real-Time Behavior Observation
Comparing Registry Snapshots via Regshot to Detect Persistence Mechanisms and Shellcode Activity
Capturing Traffic Using Wireshark to Analyze Network Indicators
Performing Static Disassembly in OllyDbg to Extract Administrative Access Codes
Leveraging Retrieved Administrative Credentials to Intercept and Execute Privileged Functions at Runtime
EXAM 08
Windows 10 Exploit Development (Memory Corruption)

Pengembangan exploit orisinal di arsitektur Windows 10 modern dengan memanipulasi alur eksekusi memori lewat teknik Buffer Overflow, bypass proteksi SafeSEH, dan mitigasi ASLR.
Target Operasi:
Analyzing Input Security and HTTP Protocol Structure on Windows 10 Applications
Developing Socket-Based Fuzzer Programs for HTTP Input Testing
Analyzing Fuzzer Responses on the SEH Chain for Memory Vulnerability Validation
Generating Unique Character Patterns (Pattern Create) for Buffer Boundary Identification
Executing Programs and Monitoring Register Values / Memory Flow
Calculating Byte Distance to the SEH Chain Using the Pattern Offset Method
Evaluating Application Environment Mitigation Controls (SafeSEH and ASLR)
Extracting Execution Control Pointers for Structural Alignment
Developing Bypasses for SafeSEH and ASLR Protections via Vector Alignment
Constructing Padding Buffers as a Memory Execution Transition Space
Crafting Initial Payloads Using Baseline Shellcode for Target Verification
Developing Advanced Payloads by Replacing Core Shellcode for Persistent Access
Executing the Final Payload via HTTP Requests to Verify Successful Memory Exploitation
EXAM 09
Linux Exploit Development & Bind Shell Execution

Mengidentifikasi threshold korupsi data biner Linux via fuzzer, mengubah arah logical flow instruksi register pointer, dan menanamkan payload Bind Shell interaktif.
Target Operasi:
Conducting Initial Fuzzing and Input Testing to Trigger Binary Crashes
Analyzing System Core Dumps via GDB to Inspect Memory Register States
Calculating Exact Offset Distances to Identify Target Instruction Pointer Coordinates
Extracting Stack Memory Address Targets to Verify Reliable Code Redirection
Constructing Buffer Payloads Using NOP Sleds for Stack Structural Alignment
Integrating Custom Executable Shellcode for Memory Privilege Control
Injecting Final Payloads via System Environment Vectors to Achieve Interactive Shell Access
Deploying Bind Shell Components to Listen on Dedicated Network Ports (Port 11111)
Utilizing Netcat to Establish Remote Connections and Verify Full Interactive Control
EXAM 10
Shared Web Hosting (Bypass Disable Function)
EXAM 11
WordPress – Ethical Hacking
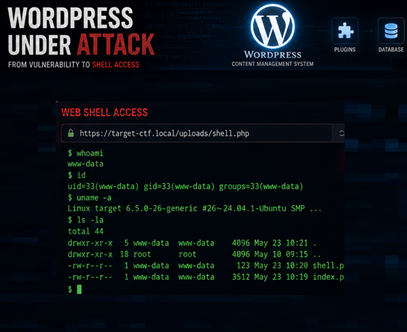
Target Operasi:
WordPress Core Vulnerability Identification
Plugin & Theme Security Assessment
Ethical Hacking Principles & Responsible Disclosure
Objective: Access Target Flag at /mnt/flag.txt
EXAM 12
Web Exploitation & Local Privilege Escalation (Ubuntu Server 26.04)
Target Operasi:
Web Vulnerability Exploitation to Obtain PHP Shell
Reverse Shell Upgrade for Interactive Session Control
System Analysis & Enumeration for Privilege Escalation Vectors
CVE-Based Local Privilege Escalation on Ubuntu Server 26.04 LTS
Full Root Access & Flag Retrieval
AI Agent Technology for Enterprise Cyber Range
Our AI technology delivers real-time multi-server monitoring and secure remote management
Teknologi AI untuk memantau puluhan server dan ribuan VPS data center kami, termasuk untuk memantau dan membantu mengelola Enterprise Cyber Range.


Carolina AI Agent mampu memantau puluhan server baremetal dan ribuan VPS di Data Center X-code (PT. Teknologi Server Indonesia) dengan pemeriksaan melalui IP publik maupun IP private secara real-time.
Program Magang Industri
Peserta yang mengikuti program magang akan mendapatkan pengalaman menggunakan teknologi yang umum dipakai di industri, tidak hanya sebagai Penetration Tester tetapi juga sebagai bagian dari Security Operations Center (SOC).
Selama magang, peserta memperoleh kesempatan untuk berlatih sebagai:
- Penetration Tester, mulai dari information gathering, vulnerability assessment, validasi manual, eksploitasi, hingga penyusunan laporan profesional.
- SOC Analyst Level 1, dengan fokus pada monitoring log, triase alert, identifikasi ancaman, dan analisis awal insiden keamanan.
- SOC Analyst Level 2, yang mencakup investigasi lebih mendalam, korelasi log, penanganan insiden, dan eskalasi kasus.
Pemagang juga menggunakan berbagai platform yang lazim digunakan di lingkungan enterprise, antara lain:
- SIEM: Wazuh dan Splunk.
- Monitoring & Observability: Grafana, Prometheus, Netdata, dan Zabbix.
- Manajemen Container: Portainer.
- Virtualisasi & Infrastruktur: Proxmox VE untuk pengelolaan VPS, web hosting, dan laboratorium virtual.
Dengan kombinasi dashboard terintegrasi, 30 sesi pembelajaran, laboratorium enterprise, dan program magang berbasis praktik industri, peserta memperoleh pengalaman belajar yang dirancang agar mendekati kondisi kerja nyata di bidang Penetration Testing dan Cyber Security Engineering.