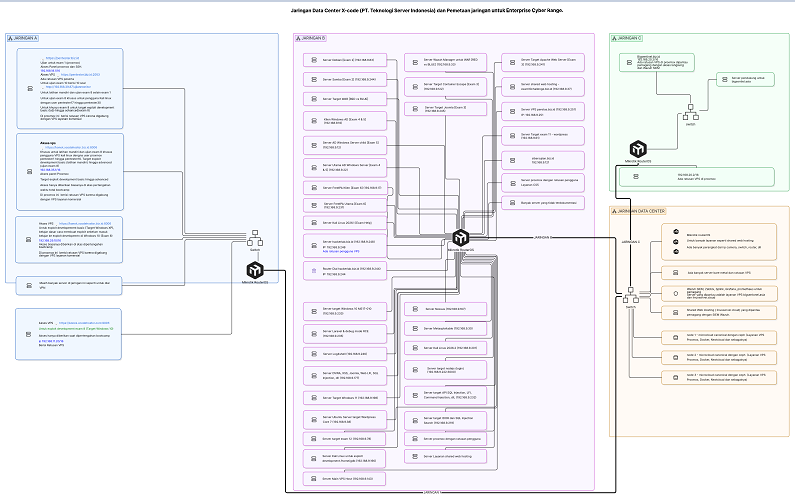
Enterprise Cyber Range dan Program Magang melibatkan puluhan server bare-metal yang beroperasi di Data Center X-code, PT. Teknologi Server Indonesia.
Saya beberapa kali ditanya mengenai bootcamp cybersecurity mana yang terbaik. Saya memahami bahwa banyak orang masih kesulitan menentukan pilihan bootcamp yang benar-benar sesuai dengan kebutuhan dan tujuan mereka.
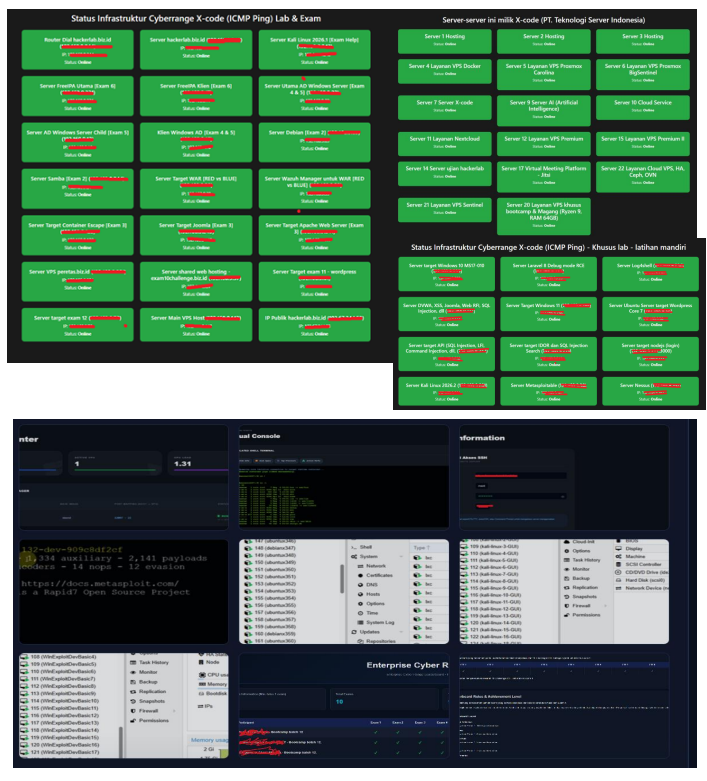
Banyak server proxmox dan layanan VPS berbasis Docker untuk ujian peserta
Menurut saya, bootcamp yang baik seharusnya mampu memfasilitasi peserta dari berbagai tingkat kemampuan, bukan hanya mereka yang benar-benar pemula, tetapi juga peserta tingkat menengah hingga tingkat lanjut.
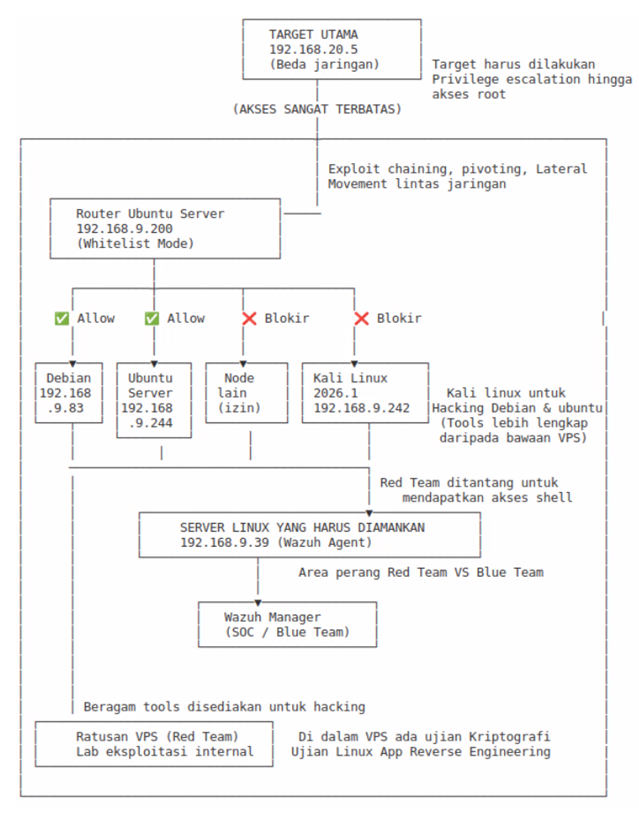
Kali linux
Peserta pemula memang harus mendapatkan pembelajaran dari dasar, seperti jaringan, berbagai protokol dan keamanannya, subnetting, sistem operasi, kriptografi, pemrograman, dasar reverse engineering, hingga hal-hal praktis seperti memasang dan mengonfigurasi virtual machine (VM), menginstal Kali Linux, Ubuntu Server, FreeBSD, serta menggunakan berbagai tools dasar.
Peserta pemula memang harus mendapatkan pembelajaran dari dasar, seperti jaringan, berbagai protokol dan keamanannya, subnetting, sistem operasi, kriptografi, pemrograman, dasar reverse engineering, hingga hal-hal praktis seperti memasang dan mengonfigurasi virtual machine (VM), menginstal Kali Linux, Ubuntu Server, FreeBSD, serta menggunakan berbagai tools dasar.
Namun, pembelajaran seharusnya tidak berhenti pada level tersebut. Peserta yang sudah memiliki fondasi juga harus memiliki jalur pembelajaran untuk berkembang ke tingkat yang lebih tinggi. Bootcamp tidak seharusnya selalu berhenti pada materi dasar atau hanya berfokus pada kebutuhan industri yang paling umum.
PTES & OWASP
Menurut saya, salah satu hal yang perlu diperhatikan bukan hanya apakah materi yang diberikan sudah sesuai dengan kebutuhan industri atau belum. Pada tahun 2026, kesesuaian dengan kebutuhan industri seharusnya sudah menjadi standar dasar, bukan lagi sebuah keunggulan.
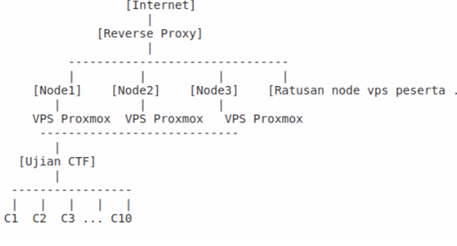
Ujian CTF
Persaingan di dunia cybersecurity semakin ketat. Peserta membutuhkan lebih dari sekadar materi yang mengikuti kebutuhan industri saat ini. Dibutuhkan fondasi yang kuat, pemahaman yang mendalam, kemampuan teknis yang terus berkembang, serta pengalaman menghadapi lingkungan enterprise.
Dalam melakukan evaluasi, yang perlu diperhatikan juga bukan hanya jumlah soal ujian atau jumlah soal CTF, tetapi yang jauh lebih penting adalah kualitas, kedalaman, kompleksitas, dan relevansi skenario yang diberikan.
Karena pada kenyataannya, masih banyak bootcamp cybersecurity yang dari tahun ke tahun mengajarkan materi dan teknik yang relatif sama. Pertanyaannya kemudian: apakah peserta hanya belajar teori dan teknik dasar, atau benar-benar dihadapkan pada skenario yang menyerupai kondisi nyata?
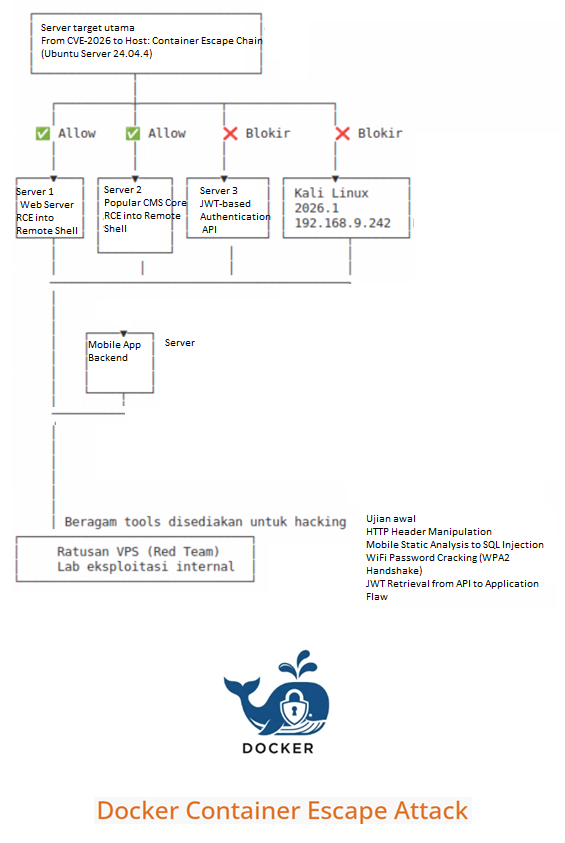
Misalnya, bagaimana dengan web security? Apakah pembelajaran web exploitation hanya berhenti pada menemukan vulnerability, atau peserta juga belajar bagaimana sebuah serangan dapat berlanjut melalui privilege escalation, lateral movement, hingga exploit chaining?
Bagaimana dengan Active Directory? Jika iya, seberapa dalam skenarionya?
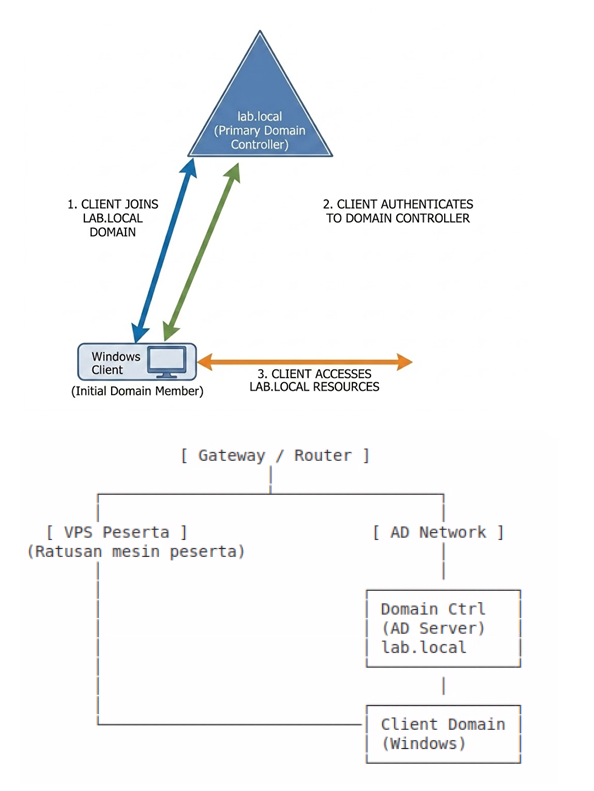
Dalam sebuah cyber range, peserta tetap penting untuk mempelajari bagaimana mendapatkan Golden Ticket dan melakukan Golden Ticket injection. Namun, pembelajaran seharusnya tidak berhenti pada satu domain atau hanya pada lingkungan Parent Domain.
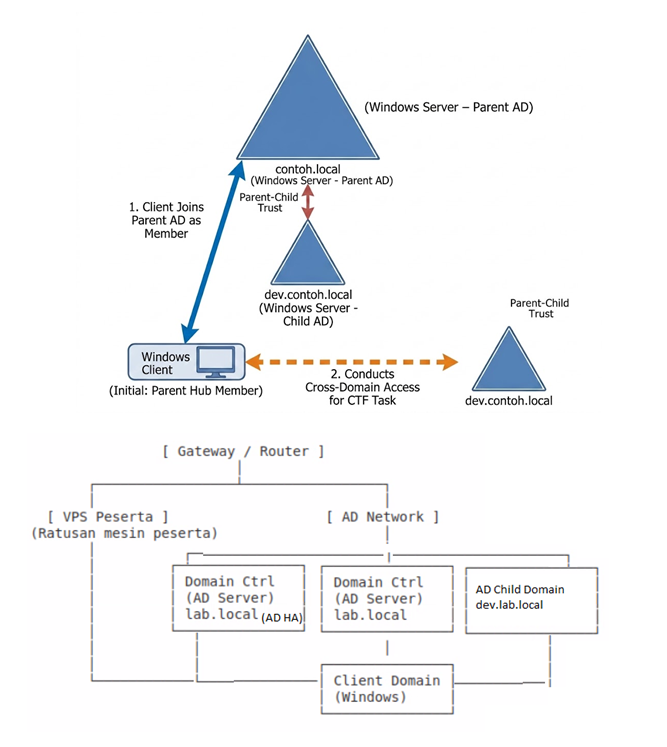
Peserta juga perlu dihadapkan pada skenario yang melibatkan Child Domain, sehingga dapat memahami hubungan dan struktur antardomain, serta bagaimana sebuah serangan dapat berkembang dan berpindah dari satu bagian infrastruktur ke bagian lainnya.
Dengan demikian, Golden Ticket bukan sekadar teknik yang dihafalkan, tetapi menjadi bagian dari skenario Active Directory yang lebih kompleks dan saling terhubung.
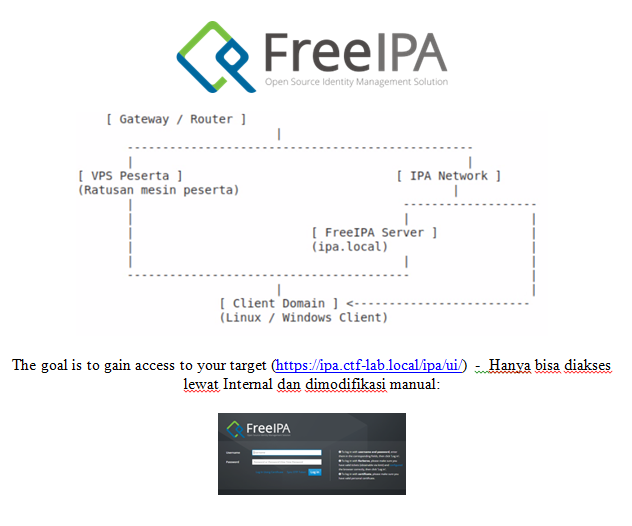
Selain Ujiannya terkait eksploitasi Active Directory, apakah skenarionya ada yang eksploitasi FreeIPA?
Bagaimana dengan reverse engineering, malware analysis, dan exploit development?
Dari sisi penyelenggaraan, membangun lingkungan Active Directory untuk pelatihan juga bukan sekadar membuat domain lalu membiarkannya digunakan oleh peserta. Infrastruktur tersebut harus dirancang untuk menghadapi berbagai aktivitas pengujian dan eksploitasi yang dilakukan oleh banyak peserta secara berulang.
Ketika Windows Server atau komponen Active Directory mengalami kerusakan akibat aktivitas pengujian tersebut, tim admin atau pengajar harus mampu menangani, memperbaiki, dan melakukan recovery agar lingkungan tersebut siap digunakan kembali oleh peserta berikutnya.
Di sinilah effort sebenarnya dalam membangun sebuah cyber range terlihat. Bukan hanya bagaimana membuat infrastrukturnya, tetapi juga bagaimana mengelola, memelihara, menangani kerusakan, melakukan recovery, dan memastikan seluruh lingkungan tetap siap digunakan secara berulang.
Untuk membangun fondasi yang lebih kuat, apakah ada materi exploit development?
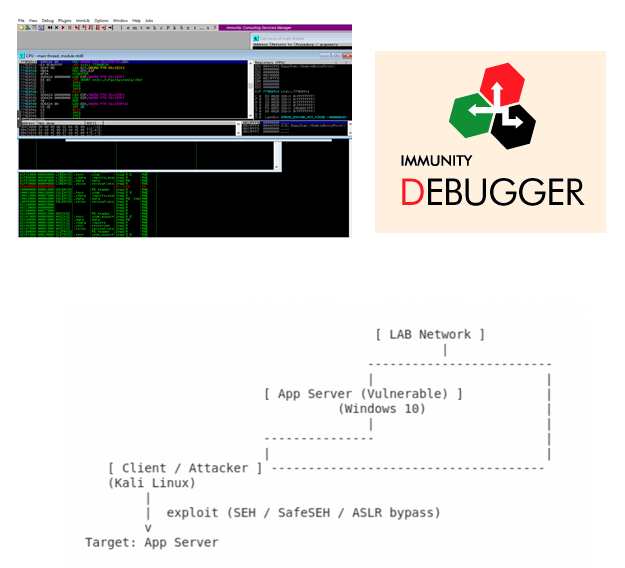
Jika ada, pembelajarannya seharusnya tidak berhenti pada teori atau sekadar mengikuti contoh yang sudah tersedia. Peserta dapat mempelajari berbagai konsep yang berkaitan dengan eksploitasi vulnerability, termasuk SEH, SafeSEH, ASLR, DEP, hingga pengembangan shellcode pada aplikasi Windows.
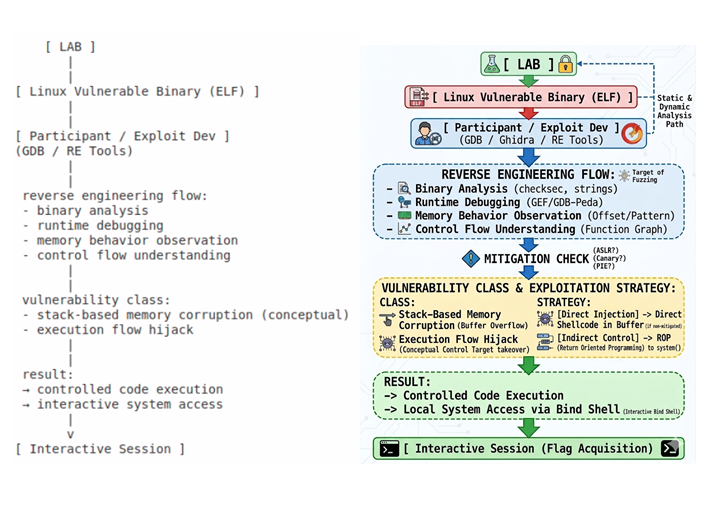
Pembelajaran tersebut kemudian dapat diperluas ke exploit development pada aplikasi Linux, termasuk memahami dan mengembangkan shellcode pada Linux, dan jika memungkinkan berlanjut hingga Linux Kernel Exploit Development.
Namun, sebelum sampai pada exploit development tingkat kernel, ada pertanyaan yang lebih mendasar: seberapa jauh peserta benar-benar memahami Linux?
Apakah pembelajaran Linux hanya sebatas menggunakan command line, mengelola service, melakukan konfigurasi server, atau menjalankan aplikasi? Atau peserta juga diajak memahami bagaimana Linux dibangun dari dasar dan bagaimana setiap komponennya bekerja?
Untuk membangun fondasi tersebut, peserta dapat diperkenalkan pada proses kompilasi kernel Linux, memahami konfigurasi kernel, serta melakukan custom kernel build.
Bahkan sebagai bagian dari pembelajaran tingkat lanjut, peserta dapat membangun distro Linux sederhana.
Tujuannya bukan sekadar membuat distro sendiri, tetapi memahami komponen-komponen yang membentuk sebuah sistem operasi dan bagaimana komponen tersebut saling berinteraksi.
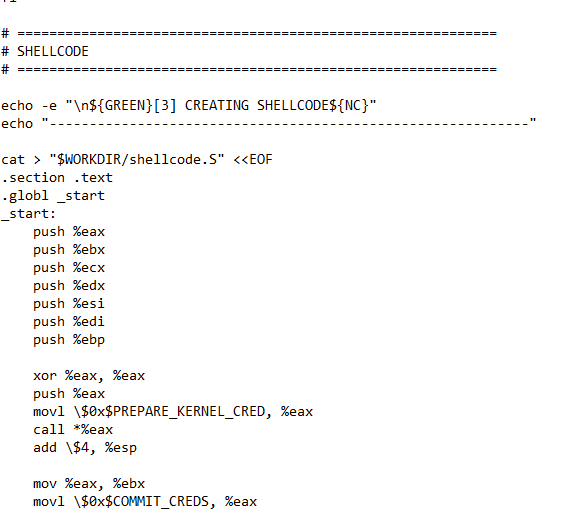
Dari fondasi tersebut, peserta kemudian memiliki dasar yang lebih kuat untuk memahami keamanan kernel Linux: bagaimana kernel bekerja, di mana letak attack surface, bagaimana vulnerability pada kernel dapat terjadi, bagaimana mekanisme mitigasi bekerja, hingga bagaimana kernel security research dan exploit development dilakukan di lingkungan laboratorium.
Dengan pendekatan seperti ini, pembelajaran Linux tidak berhenti pada level “bisa menggunakan Linux”, tetapi berkembang menjadi “memahami bagaimana Linux bekerja hingga ke dalam kernel dan bagaimana sistem tersebut dapat diamankan.”
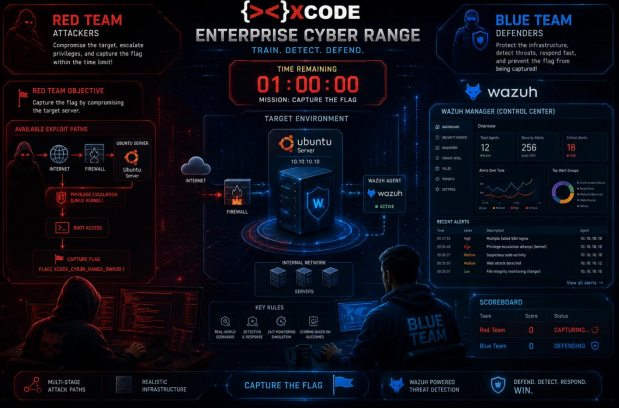
Selain kemampuan ofensif, peserta juga perlu memahami bagaimana sebuah serangan dapat dideteksi, dianalisis, dan ditangani melalui simulasi Red Team dan Blue Team.
Menurut saya, bootcamp cybersecurity yang baik bukan sekadar memiliki banyak materi atau banyak soal CTF. Yang lebih penting adalah kemampuan memberikan skenario yang beragam, mendalam, saling terhubung, dan mendekati kondisi nyata, termasuk lingkungan enterprise.
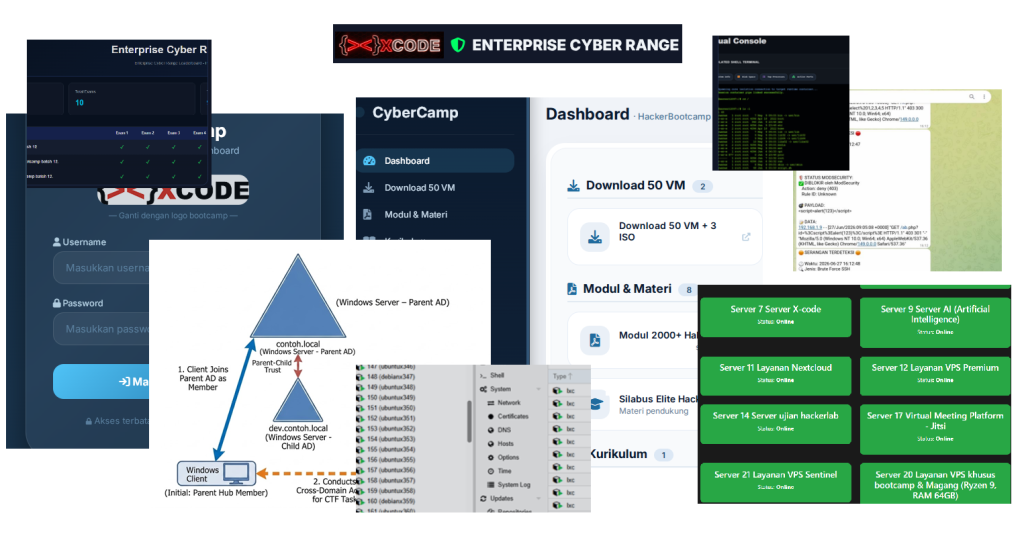
Dengan demikian, peserta tidak hanya menghafal teknik, tetapi benar-benar memahami bagaimana sebuah serangan terjadi, bagaimana berbagai teknik dapat dikombinasikan, bagaimana serangan dapat berkembang di dalam sebuah infrastruktur, bagaimana sistem dapat dipulihkan ketika mengalami gangguan, serta bagaimana serangan tersebut dapat dideteksi, dianalisis, dan ditangani.
Pada akhirnya, pertanyaan yang seharusnya diajukan bukan hanya:
“Berapa banyak materi dan soal yang diberikan?”
Tetapi juga:
“Seberapa dalam peserta benar-benar memahami apa yang mereka pelajari, dan seberapa jauh mereka mampu menerapkannya dalam skenario yang kompleks?”
Bagaimana Mengetahui Bootcamp Terbaik Secara Objektif?
Pertanyaannya kemudian: bagaimana cara mengetahui bootcamp cybersecurity terbaik secara objektif? dan realistis?
Salah satu pendekatan yang dapat dilakukan adalah melakukan pengujian dan evaluasi terhadap berbagai bootcamp menggunakan beberapa AI populer, seperti Google Gemini, ChatGPT, Claude, Perplexity AI, Qwen AI, Grok, dan berbagai AI lainnya.
Hasil pengujian tersebut dapat menjadi salah satu bahan pembanding untuk melihat bagaimana masing-masing bootcamp dinilai berdasarkan isi materi, kurikulum, biaya, pendekatan pembelajaran dan sesuai dengan kebutuhan industri dengan tanpa bias atau konteks tambahan
Untuk melihat cara pengujian dan pembahasan selengkapnya, Anda dapat mengunjungi: https://xcode.co.id/blog/index.php/2026/04/18/faq-frequently-asked-questions-bootcamp-cyber-security-tebaik/
Salam dari dunia keamanan siber.